速報
AI翻訳
New
今日, 2026年10月30日金曜日
08:49
ゴープラス(GoPlus, GPS)は10月29日、攻撃者が単一のトランザクションでzkリンク・ノバ(zkLink Nova)のL1カストディコントラクトから22.43129453 ETHと11種類のERC-20トークンを引き出したと発表した。
奪取資産の攻撃時点の価値は79万7,016.48ドル(約1億2,000万円)だった。
脆弱性は、送信元チェーンの公式メッセージサービスのコールバックで認証されたメッセージのハッシュを、一時保存領域のfinalizeMessageHashに記録するArbitrator.claimMessage関数にあった。ゴープラスは、呼び出し後も当該値が削除されず、各呼び出し時に新たな認証コールバックも要求されなかったため、すでに認証済みのメッセージを再利用できたと説明した。
08:48
펀디엑스(PUNDIX)は、ハッカーのウォレットで確認された3,747,276 PUNDIXの流出分全量を凍結したと明らかにした。
凍結した数量は36万5,513ドル(約5,500万円)規模で、バイナンス(Binance)はハッキング発生後、펀디엑스(PUNDIX)に対して流出トークンの凍結を要請した。펀디엑스(PUNDIX)は、当該流出トークンを保有する別のハッカーのウォレットは現時点で確認されていないと説明した。
08:43
イニシア(Initia, INIT)は、レイヤー1とロールアップの運用を11月2日に再開する予定だと発表した。
今回のチェーンアップグレードでは、独立したセキュリティ監査を経たムーブVM(MoveVM)のパッチを適用し、ハッカーが保有する残存する偽造残高を隔離する方針だ。既存の取引記録は維持される。
また、AUSD0、USDC.n、WETHの担保資産は全額復旧する予定で、利用者が別途対応する必要はない。イニシアのDEXは再稼働直後、一時的に取引を制限した上で、流動性プールの資産比率を市場価格に合わせて調整する。この過程で発生した収益は、被害を受けた流動性供給者に返還される。
ブリッジと取引所への資産移転は、ネットワークの安定性を点検した後に再開する予定だ。セキュリティ上の理由から、レイヤーゼロOFTベースのWETHとAUSD0の出金待機時間は24時間に設定される。
08:33
コインベース(Coinbase)は前四半期に643BTCを追加購入し、保有量が計17,954BTCに増えたと、ビットコイン・トレジャリーズ(Bitcoin Treasuries)が伝えた。
現在、コインベースのBTC保有量は企業別で8位となっている。
08:29
バイナンス(Binance)のハッカーアドレスは、分散型取引所のユニスワップ(UNI)でFUNを大量に売却し、FUN価格が95%急落したと、ディファイアント(The Defiant)が報じた。
攻撃者はFUNのほか、RADとOGNもユニスワップで売却した。なお、処分しなかった約5.8億FUNは再びウォレットへ送金したことが確認された。
07:47
PEPEで一時1億ドルの含み益を記録した著名トレーダーのdimethyltryptamine.ethは、バイナンス(Binance)ハッカーによる大規模売却後に4,508億PEPEを追加購入したと、ルックオンチェーン(Lookonchain)が伝えた。
追加購入額は20万6,500ドル(約3,100万円)。同トレーダーは251ドルでPEPEを購入し、大きな含み益を上げたことで知られている。
07:41
トレザー(Trezor)は、販売代理店クリプトビリス(Cryptobilis)で販売された製品の一部に無断でデバイスが挿入された可能性があり、一部顧客に資産の移動を勧告した。
トレザーは、2026年8月に販売されたトレザー セーフ 5に別のハードウェアデバイスが組み込まれた可能性があるとの通報を受けたと明らかにした。ただ、当該機器はまだ確保できておらず、実際に改ざんがあったかどうかは確認できていない。現時点で顧客資金の被害事例も報告されていない。
同社は、2026年3月以降にクリプトビリスで製品を購入した利用者に対し、新しいリカバリーシードでウォレットを作成したうえで、資産を速やかに移すよう求めた。
07:17
ウルト(Ult)は、サービスで発生した手数料をCROの買い入れ・焼却に活用し始め、初回の焼却を完了したと発表した。
今回の焼却は、毎月実施する予定の買い入れ・焼却プログラムの初回実行に当たる。
07:16
ミレアセット証券(Mirae Asset Securities)の香港法人は早ければ11月上旬、統合投資プラットフォーム「MAPS」に実物連動資産(RWA)の取引機能を追加する予定だと、イーデイリーが独自に報じた。
株式や上場投資信託(ETF)、暗号資産に加え、トークン化された債券・ファンド・仕組み商品までを単一プラットフォームで取引できる総合金融インフラの構築を目指す。
これに先立ち、ミレアセット証券の香港法人は、分散型無期限先物取引所GRVTと証券トークンの発行および商品開発に向けた協業を進めると明らかにしていた経緯がある。
以前の関連速報
07:04
匿名クジラの58bro.ethは直近1時間で8,000 ETHを売却したと、ai_9684xtpaが伝えた。
このクジラはアーベ(Aave)で1,796万ドル超相当のイーサリアム(ETH)を引き出してOKXに入金した。その後、借入返済のため1,050万USDTを引き出した。
07:03
韓国のアップビット(Upbit)、ビッサム(Bithumb)、コインワン(Coinone)は11月30日午後3時、ブラー(BLUR)を上場廃止すると発表した。
各取引所は、ブラー(BLUR)について、暗号資産の取引支援に関する模範事例に照らし、事業の実在性や持続可能性などの観点で不十分な点があり、利用者被害を生じさせる可能性があることを確認したと説明した。そのうえで、こうした上場廃止検討対象への指定理由が解消されていないと判断した。
07:02
ビッサム(Bithumb)は、COREの取引支援を11月30日午後3時に終了すると発表した。
ビッサムは、取引留意銘柄の指定理由について財団側の説明資料だけでは解消が確認できなかったと説明した。あわせて、事業計画の変更内容とその程度、手続きの進捗、暗号資産の用途・目的・機能などを総合的に検討した結果、取引支援維持の基準に適合しないと判断し、上場廃止を決めたとしている。
06:42
韓国の金融委員会傘下の金融情報分析院(FIU)は30日、違法な暗号資産取扱業者としてイージスベンチャーズ(Aegis Ventures)、テザーマックス(TetherMax)、スーパートラスト(SuperTrust)の3件について、韓国の捜査当局に捜査を依頼したと、ニューシス(Newsis)が報じた。
このうちテザーマックスとスーパートラストについては、韓国放送通信審議委員会に対し、インターネットサイトとスマートフォンアプリの韓国内での接続遮断を要請した状態だ。
今回の捜査依頼と接続遮断要請は、違法な暗号資産取扱業者による韓国内営業への対応を強化し、韓国内の利用者による違法営業サイトへのアクセスを制限するための措置である。
06:41
バイナンス流出BTC、回収は事実上不可能か
暗号資産ハードウェアウォレットメーカーのバレット(Ballet)創業者バビ・リー(Bobby Lee)氏は、バイナンスのハッキングで流出したビットコイン(BTC)について、回収できる可能性は極めて低いとの見方を示したと、ブルームバーグ(Bloomberg)が報じた。
リー氏はブルームバーグTVのインタビューで、流出したBTCはすでにハッカーの手中にあり、現実的に回収を期待できる資産はステーブルコインに限られると述べた。そのうえで、資産の凍結と実際の返還は別問題であり、回収には法執行機関との連携を含む長期的な手続きが必要になると説明した。
また、過去とは異なり、大規模なハッキング事件が発生してもBTC価格の下落幅が限定的にとどまっている点については、暗号資産市場の成熟を示しているとの見方を示した。
06:14
ストラテジー(Strategy, MSTR)は、優先株の発行を活用してビットコイン(BTC)の保有量を拡大する計画だと、コインテレグラフ(Cointelegraph)が報じた。
マイケル・セイラー(Michael Saylor)会長は第3四半期決算説明会で、現在の財務構造を前提に、新規普通株の発行やBTC価格の一段高がなくても、最大300億ドル(約4兆5,000億円)規模のデジタル・クレジット(Digital Credit)を創出できると述べた。
また、フォン・レ(Phong Le)CEOは、今後はSTRCなどの優先株を通じた資金調達が、BTCの追加購入に向けた中核的な手段になると説明した。
06:06
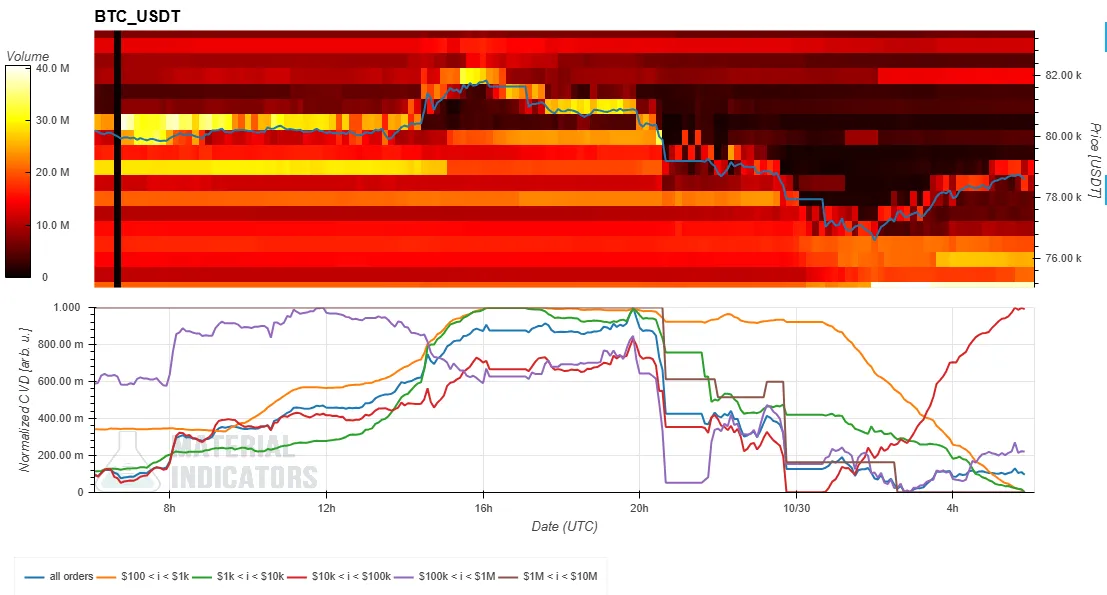
現物CVDは、BTC/USDT現物ペアのオーダーブック分析チャートを指す。上段は取引量ヒートマップ(Volume Heatmap)、下段は累積出来高デルタ(CVD)を示す。
上段の取引量ヒートマップは、各価格帯で発生した取引量の規模を追跡するものだ。価格が特定の水準に長くとどまったり、大きく変動したりした場合、背景色はより明るくなる。明るい色に近い価格帯は、支持線や抵抗線として機能する可能性がある。
下段の累積出来高デルタ(CVD)指標は、資金規模別の買い注文と売り注文を示す。買い注文が増えるほど、該当する色のラインは上昇する。例えば、黄色のラインは100ドル〜1,000ドルの注文、茶色のラインは100万ドル〜1,000万ドルの大口注文などを基準に算出される。
06:04
未決済建玉(OI)基準の世界3大先物取引所におけるBTC無期限先物のロング・ショート比率(直近24時間)は以下の通り。
全取引所:ロング 48.56%、ショート 51.44%
1. バイナンス:ロング 48.18%、ショート 51.82%
2. OKX:ロング 48.8%、ショート 51.2%
3. バイビット:ロング 48.35%、ショート 51.65%
05:55
XRPレジャー(XRPL)の開発者は、トークン発行体の事前承認なしに資産を保有できる抜け穴を防ぐため、4件のコード変更を提案したと、コインデスク(CoinDesk)が報じた。
これらの変更は「fixCleanup3_5_0」ネットワークアップグレードに含まれる予定で、現時点ではメインネットに適用されていない。
XRPレジャーでは、ステーブルコインやファンドトークンなどの資産について、発行体が利用者の本人確認などを目的に、トークン保有前の承認を求めることができる。しかし、自動マーケットメーカー(AMM)の流動性プールや、既存のトークン保有口座に対する承認確認手続きでは、この要件を回避できる脆弱性が見つかっていた。
このため開発者らは、AMM流動性プールの持分トークンを取得する際、プールを構成する2つの資産の双方について保有承認を義務付けるほか、すでにトークンを保有している口座にも承認要件を適用する方向で対応を進めている。
05:43
バイナンス(Binance)のハッカーは、合計18,270.2BTCを19のウォレットに分散して送金したと、ビットコインニュース(Bitcoin News)が報じた。
17のウォレットにはそれぞれ1,000BTCが送られ、残る2つのウォレットにはそれぞれ832.5BTCと437.7BTCが送金された。直近の確認時点では、すべてのウォレットが保有量を維持しており、追加の資金移動は確認されていない。
05:27
アイキュー(IQ)は、バイナンス(Binance)のハッカーが奪取したIQトークンを全量焼却したと明らかにした。
バイナンスが正常復旧し次第、IQトークンをバイナンスに返還する予定だと説明した。
05:21
サークル(Circle)は、既存のUSDCクロスチェーン送信プロトコルCCTP V1のサポートを段階的に終了する計画を明らかにした。
同社は10月31日からUSDC送信上限を段階的に縮小し、12月1日から関連コントラクトの運用を停止する予定である。これに伴い、同プロトコルを利用するアプリやウォレット、ブリッジサービスはCCTP V2への移行が必要となる。
ノーブル(Noble)ネットワークのUSDCおよびCCTP V1のサポートは、別日程に基づき2027年1月12日に終了する予定である。
04:58
ゴープラス(GoPlus, GPS)は、10月29日UTCにポリマーケット(Polymarket)の国際サイトで発生した利用者資産の流出について、外部パフォーマンス監視企業ディバグベア(DebugBear)のRUMスクリプトのサプライチェーン侵害で拡散した悪性コードが原因だったと明らかにした。
悪性コードは利用者の取引・署名権限を悪用した。オンチェーン分析では、主な攻撃経路に預託ウォレット(DepositWallet)710件と731アドレスが関連し、被害額は271万ドル(約4億1,000万円)と集計された。アドレス数は固有の利用者数を意味しない。
ポリマーケットはその後、問題を修正してサービスを復旧したとし、被害を受けたトレーダーへの全額補償を約束した。
04:32
分散型取引所の1インチ(1INCH)は、バイナンスのエクスプロイトに関連するアドレスを発生から最初の1時間以内に、1インチのdApp、ウォレット、APIで遮断したと発表した。
1インチ(1INCH)によると、リスク管理チームはゼロシャドー(ZeroShadow)、シール 911(SEAL 911)、TRMラブス(TRM Labs)と連携し、関連アドレスの遮断を進めた。新たに確認された関連アドレスも遮断リストに追加しており、同じリストをリゾルバーや連携事業者にも提供しているという。
盗難資産には一部の1INCHも含まれていた。ただ、1INCHは凍結機能やブロックリスト機能を持たない標準ERC-20トークンであるため、誰も盗難トークンを凍結できないと説明した。
その上で1インチは、資産の追跡と回収に向けてバイナンスおよび法執行機関に全面的に協力すると明らかにした。
04:28
エセナ(Ethena, ENA)はUSDeの準備金証明を提供したと発表した。チェーンリンク(Chainlink)やラマリスク(Llama Risk)などの独立した第三者検証機関が、USDeの担保比率が101.0%を上回り、超過担保額が6,000万ドル(約90億円)を超えていることを確認したと説明した。
また、USDeの担保資産はバイナンス(Binance)やその他の中央集権型取引所に直接保管されていないと付け加えた。
04:23
バイナンス(Binance)の共同創業者ヘイ(He Yi)は、今後48時間以内に出金サービスの再開を開始する予定だとXで明らかにした。
同氏は現在、出金サービスと関連アドレス管理機能の改善を進めており、入金サービスは通常通り稼働していると説明した。
これに先立ち、バイナンスはハッキングにより約63億ドル(約9,450億円)の被害が発生したと推定していたほか、このうち約30億ドル(約4,500億円)相当の資産をオンチェーン上で凍結したと明らかにしていた。
以前の関連速報