速報
AI翻訳
New
今日, 2026年10月30日金曜日
02:08
01:59
バイナンス(Binance)のハッカーは、盗取したイーサリアム(ETH)計10億ドル(約1,500億円)超を新規ウォレットに移していると、オンチェーン・レンズ(Onchain Lens)が報じた。
オンチェーン・レンズは、これらの資金がトルネードキャッシュ(Tornado Cash)などの暗号資産ミキシングプロトコルを通じて資金洗浄される可能性があると分析した。
01:52
ガッタカ(Gattaca)は、イーサリアムの新たなオープンソース合意クライアント「シルバー(Silver)」を公開した。Xへの投稿で明らかにした。
シルバー(Silver)は、ブロック生成間隔の短縮と量子耐性セキュリティーへの対応を目標に開発された。既存クライアントと比べて約10倍高速な処理性能を実現したという。
現在はアルファテスト段階にあり、セキュリティー監査と最終検証を進めている。
01:48
韓国与党・共に民主党のミン・ビョンドク議員は、暗号資産課税について、投資家保護に向けたデジタル資産基本法の成立と課税インフラの整備後に実施すべきだとの見解を示したと、ニュースピム(NewsPim)が報じた。
ミン議員は10月30日、韓国・ソウル汝矣島の国会議員会館で開かれた「2027年の暗号資産課税猶予、実施時期は?」討論会で、「少なくとも市場の基本秩序と投資家保護のためのデジタル資産基本法が成立し、課税に必要な制度とインフラが整った後に課税を実施するのが順序だ」と述べた。
その上で、「所得があるところに税があるという原則には同意する。デジタル資産も例外ではあり得ない」としつつ、「韓国では法律は遅く、課税だけが速いとの指摘には耳を傾けるべきだ」と語った。
また、同氏は損失の繰越控除導入の必要性にも言及した。現行の暗号資産課税制度には、発生した損失を翌年に繰り越して利益から差し引く規定がない。
ミン議員は、「1年目に1,000万ウォンを失い、翌年に1,000万ウォンを稼いだとしても、2年間を合わせれば実際の利益はない。それにもかかわらず翌年の利益だけを別途課税するなら、納税者が感じる不公平感は大きくならざるを得ない」とし、「暗号資産課税でも、一定期間にわたり損失を繰り越して控除する案を検討すべきだ」と付け加えた。
01:43
カルデラ(ERA)は、イーサリアム(ETH)メインネット上のカルデラトークンコントラクトに凍結機能を導入し、バイナンス(Binance)攻撃者のアドレスを凍結する緊急措置を実施したと明らかにした。
ロールアップ構築サービス(RaaS)プラットフォームの同社は、後続テストの結果、攻撃者が現在保有するERAは送信できない状態にあると説明した。
01:37
韓国の共に民主党は、暗号資産課税を巡る与党・政府間の結論が出るまで関連告示の公表を延期するよう政府に要請したと、ニュースワン(News1)が報じた。
同党のチョ・スンレ財政経済企画委員長は10月30日午前、韓国・ソウルの国会で開かれた「民主党政策委・財経委暗号資産事業者懇談会」で、党政協議を通じて課税問題の結論を出す前まで告示も見送るのが望ましいと政府に伝えたと説明した。そのうえで、政府もその方向で対応するものと認識していると述べた。
来年の課税施行まで2カ月を切るなか、業界の意見を聴取した共に民主党は、市場の不確実性を解消するため党の立場を早急に整理する方針を示した。
01:28
イ・テホ延世大学国際学大学院客員教授は30日、国民の力のユン・サンヒョン議員が主催した「仮想資産課税の猶予、若者たちが求める」討論会で発表し、暗号資産は若者の出発点であり、損失の繰越控除もないまま2027年から拙速に課税を始めるのではなく、金融所得課税全体を再設計すべきだと、イーデイリーが報じた。
01:21
mETHプロトコル(COOK)は、バイナンス(Binance)のウォレット事故に関する報告を認識しており、予防措置としてバッファープール(Buffer Pool)を通じて運用していたETHを全額引き出したと明らかにした。
プロトコル自体に影響はなく、利用者資金は安全で、運営も正常に行われていると説明した。アーベ(Aave)のコントラクトについても影響は確認されていないとした。今後も状況を継続的に監視し、必要に応じて追加情報を知らせる予定だ。
01:12
台湾の歌手ジェフリー・ファン(Jeffrey Huang)は、「マチ・ビッグ・ブラザー(Machi Big Brother)」として知られ、直近6時間で8回の強制清算により保有ポジションをすべて失ったと、ルックオンチェーン(Lookonchain)が伝えた。
同氏のハイパーリキッド(HYPE)アカウントには、1.5ドル(約220円)だけが残っていたという。
01:07
バイナンス(Binance)のハッカーは、UNI、ENA、PEPEなど7種類のアルトコインを売却し、計7万480ETHを確保したと、ルックオンチェーン(Lookonchain)が伝えた。
内訳は、UNIが3,963万ドル(約59億円)、ENAが3,393万ドル(約51億円)、PEPEが3,166万ドル(約47億円)、LINKが2,605万ドル(約39億円)、AAVEが1,427万ドル(約21億円)、ONDOが662万ドル(約9.9億円)、WLDが609万ドル(約9.1億円)で、総額は1億5,825万ドル(約237億円)に上る。
01:02
元FTXコミュニティパートナーのベンソン・サン(Benson Sun)氏は、バイナンス(Binance)のハッキングで流出したビットコイン(BTC)について、短期的な売り圧力は限定的になるとの見方を示した。
同氏はXへの投稿で、今回のハッキングで流出した資産のうち約25億ドル(約3,750億円)が凍結されており、これは被害総額の半分程度に当たると説明した。残る資産の大半はBTCとイーサリアム(ETH)だという。
流出したBTCは10億ドル(約1,500億円)を超える規模だが、主要取引所とオンチェーン分析企業による監視が強く、現金化は容易ではないと指摘した。過去の大規模ハッキング事例を踏まえると、資金洗浄や店頭取引(OTC)を通じた処分には数年かかる可能性があるとした。
また、バイナンスがSAFUファンドで被害を補償した後にBTCを再購入すれば、むしろ買い圧力が生じる可能性があると述べた。一方で、ETHはトルネードキャッシュなどを通じた資金洗浄が比較的容易なため、売り圧力がより強まる可能性があると評価した。
01:01
オンチェーン分析家のai_9684xtpaは、バイナンス(Binance)のホットウォレットを狙ったハッキングと、今年4月に発生したケルプダオ(Kelp DAO)へのハッキングについて、同一の人物または組織による犯行である可能性を指摘したと、コインネスが報じた。
同氏はXへの投稿で、約30分前にバイナンスのハッキング関連アドレスから7,456万ARB、1,141万ドル(約17億円)相当が特定のアドレスへ全額送金されたと説明した。送金先アドレスは「0x0000」で始まり、アーカム(Arkham)ではケルプダオのハッカーのウォレットに分類されているという。移動したARBは、現時点で他のアドレスへの再送や売却は確認されていない。
ケルプダオはこれに先立ち、4月のハッキングで約2億9,200万ドル(約436億円)相当のrsETHを奪われた経緯がある。当時、コミュニティでは北朝鮮のハッキング組織ラザルスグループ(Lazarus Group)が背後にいる可能性が取り沙汰されていた。
00:47
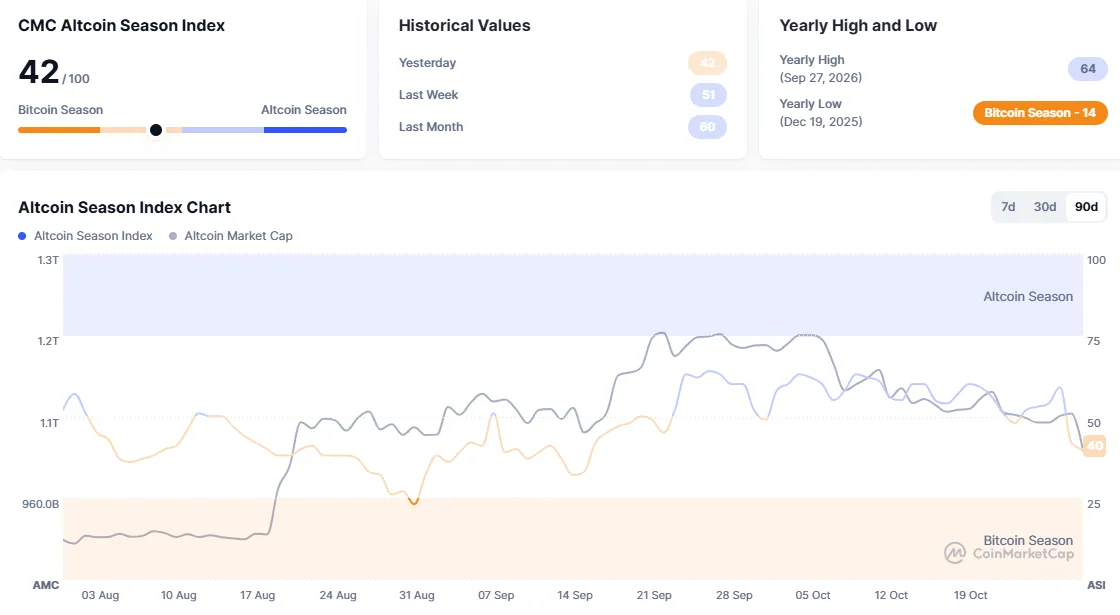
コインマーケットキャップ(CoinMarketCap)のアルトコインシーズン指数は、前日比17ポイント低い40を記録した。
アルトコインシーズン指数は、時価総額上位100銘柄のコイン(ステーブルコインとラップドコインを除く)とビットコイン(BTC)の値動きを比較して算出される。上位100銘柄のうち75%の上昇率が過去90日間でBTCの上昇率を上回ればアルトコインシーズン、逆の場合はビットコインシーズンと判断する。指数が100に近いほど、アルトコインシーズンの傾向が強いことを示す。
00:44
バイナンス(Binance)のホットウォレット攻撃に関連するアドレスが、分散型レンディングプロトコルのアーベ(AAVE)に6,000万USDTを預け入れた後、19,762ETH(約4,470万ドル)を借り入れたと、ブロックビーツ(BlockBeats)が報じた。
イーサスキャン(Etherscan)によると、当該アドレスには「Binance Hot Wallet Exploiter3」とのラベルが付されている。2026年10月30日午前5時57分からアーベV3にUSDTを預け入れ、その後2回に分けてETHを借り入れた。
その後、計23,314.5ETHをハッキング事件に関連する別のアドレスへ送金したことが確認された。
00:32
バイナンス(Binance)は、ハッキングの影響で顧客資産を裏付けるイーサリアム(ETH)の準備金比率が約94%まで低下した可能性があると、コインデスク(CoinDesk)が報じた。
コインデスクがバイナンスの準備金証明(PoR)データを分析した結果、今回のハッキングで資産が流出したウォレットは、バイナンスが顧客資産を1対1で保有している根拠として公開していたウォレットと同一だったことが確認された。このため、バイナンスが流出資産を補填するまで、一部暗号資産で準備金不足の状態が続く可能性があるとの見方が示された。
同メディアは、バイナンスが10月1日に公開した準備金証明(PoR)資料によると、今回のハッキング被害を受けた「バイナンス 14」アドレスには当時、12億6,000万USDTと89,475ETHなどが保有されていたと説明した。ハッカーはイーサリアムのEIP-7702機能を悪用し、当該ウォレットの資産が自身のアドレスへ自動送金されるよう設定したとみられる。
その後、「バイナンス 14」から167,464ETH、「バイナンス 16」から28,005.6ETHが攻撃者のウォレットへ移動し、約15分後には195,460ETH(約4億4,200万ドル、約663億円)が別のアドレスに送金されたという。全体の流出規模は約204,500ETHで、当時のバイナンスのETH準備金の5.6%に相当すると伝えた。
00:30
ビザ(Visa)は機関金融向けプライバシーブロックチェーンのキャントン(Canton, CC)ネットワークで、スーパー・バリデータとして参加したと、キャントン(Canton, CC)が伝えた。
キャントンネットワークは、ビザの第4四半期決算説明会のカンファレンスコールで、テンポ(Tempo)やサークル(Circle)のアーク(Arc)と並び、ビザのオンチェーンネットワーク戦略の一環として言及された。
00:30
バイナンス(Binance)のハッカーらは7兆7,700億PEPEを全量売却し、1万4,049ETHと交換したと、ai_9684xtpaが伝えた。
売却規模は3,190万ドル(約47億9,000万円)を上回り、平均売却価格は0.0000041ドルだった。大規模な売りの影響で、PEPE価格は12.33%下落した。
00:29
バイナンス(Binance)で発生した暗号資産ハッキングは、プライベートキーの流出ではなく取引署名インフラの悪用による可能性があると、コインテレグラフ(Cointelegraph)が報じた。
ブロックチェーンセキュリティ企業ブロックエイド(Blockaid)の共同創業者兼CEO、イド・ベンナタン(Ido Ben-Natan)氏は、攻撃者がプライベートキーを直接盗むのではなく、署名システムを操作して悪意ある取引の承認を誘導した可能性があるとの見方を示した。
同氏によると、攻撃者はEIP-7702の承認リクエスト50件を単一のトランザクションにまとめてバイナンスのウォレットを狙った。このうち1件が有効な承認条件を満たし、資産流出が可能になったとみられる。
今回の手口は、2025年のバイビット(Bybit)ハッキング事件と非常によく似ており、北朝鮮とつながりのあるハッカー集団の攻撃手法とも共通点があると分析した。
00:26
主要取引所で過去1時間3.93億ドル規模の先物ポジションが強制清算された。
24時間基準では14.31億ドル規模の先物ポジションが強制清算された。
00:23
ビットワイズ(Bitwise)のDeFi部門責任者ジョナサン・マン(Jonathan Man)氏は、自社が管理するボルトと運用戦略で活用する担保資産は、バイナンス(Binance)のハッキングの影響を受けていないと明らかにした。
同氏は、同社の管理ボルトにバイナンス関連のエクスポージャーはなく、担保資産にも問題がないことを確認したと説明した。一方で、DeFi市場は比較的直接的な影響が小さいとみられるものの、安全資産志向が強まる中、主要レンディング市場全般で流動性が逼迫しているとの見方を示した。
00:23
00:23
主要取引所で過去1時間2.87億ドル規模の先物ポジションが強制清算された。
24時間基準では13.24億ドル規模の先物ポジションが強制清算された。
00:20
アービトラム(Arbitrum, ARB)保安委員会(Arbitrum Security Council)は、バイナンス(Binance)のハッキングで流出した3,050万ドル(約45億8,000万円)相当の暗号資産を凍結したと、オンチェーンアナリストのザックXBT(ZachXBT)が伝えた。
以前の関連速報
00:14
バイナンス(Binance)の共同創業者ヘイ(He Yi)氏は、ハッキングで発生したユーザー被害を全額補償する方針を示した。ユーザー資金は安全であり、バイナンスがすべてのハッキング被害を負担すると、同氏が公式Xで明らかにした。
同氏は、セキュリティ点検や関連資金の凍結、捜査機関との協力のため、入出金を一時停止していると説明した。調査完了後には、事故原因と事後分析の結果を共有する予定だという。すべての情報は、バイナンスの公式チャネルを通じて確認してほしいと呼びかけた。
以前の関連速報
00:13
暗号資産のセキュリティ専門家ジャスティン・カランド(Justin Kalland)は、バイナンスのハッカーがメタマスク(MetaMask)のガスステーション(Gas Station)を利用する過程で痕跡を残した可能性があり、追跡の手掛かりにつながる可能性があるとの見方をXで示した。
カランド氏は、ハッカーが1億7,500万USDTを新規ウォレットに送金した後、約2分30秒後に同ウォレットへ2 ETHを追加で入金し、その後にメタマスク(MetaMask)のガスステーション(Gas Station)を利用したと説明した。当時すでにガス代の支払いに十分なETHを保有していたにもかかわらず、ガスステーションを通じてETHを追加で補充していたという。
さらに、その後の3件のトランザクションが同一ブロックに含まれており、この中にはカイバー・ネットワーク(Kyber Network, KNC)ルーターに対するUSDTの無制限使用承認も含まれていたとした。
同氏は、ハッカーが取引を急ぐ中で誤ってUSDTをガス代の決済手段として選択した可能性があると分析した。メタマスクのオフチェーンログにハッカーのIPアドレスなどのメタデータが残っていれば、追跡に役立つ可能性があると付け加えた。