해당 속보가 없습니다.
코인니스
홈
속보
뉴스룸
마켓
라이브
커뮤니티
리워드존
페이백
더보기
이슈
1. 바이낸스 설립자 해킹 사실 인정..."사용자 자금 안전"
2. 오늘 $105억 상당 BTC 옵션 만기
3. 민주당 "가상자산 과세 결론까지 고시 미뤄 달라고 정부에 요청"
4. 일론 머스크, 드러켄밀러 하이퍼리퀴드 언급 글에 "흥미롭다"
5. 외신 "BTC, 대형 해킹 사건 터진 이후 항상 신고가 경신 뒤따랐다"
실시간 주요 뉴스
오늘 02:12 기준
1
바이낸스 설립자 해킹 사실 인정..."사용자 자금 안전"
2
오늘 $105억 상당 BTC 옵션 만기
3
민주당 "가상자산 과세 결론까지 고시 미뤄 달라고 정부에 요청"
4
일론 머스크, 드러켄밀러 하이퍼리퀴드 언급 글에 "흥미롭다"
5
외신 "BTC, 대형 해킹 사건 터진 이후 항상 신고가 경신 뒤따랐다"
로그인
속보
코인 속보
경제 속보
New
기사제보
지금 꼭 봐야할 속보
민주당 "가상자산 과세 결론까지 고시 미뤄 달라고 정부에 요청"
34분 전
제프리 황, 6시간 동안 8차례 강제청산...계정 잔액 $1.5
1시간 전
바이낸스 해커, $1.58억 ETH 확보
+1.7%
+3.1%
1시간 전
인기 속보
인용글 많은
반응 많은
1
與, 5대 거래소 대표 긴급 소집…네 번째 과세 유예 명분 쌓는다
∙
23시간 전
2
바이낸스 설립자 해킹 사실 인정..."사용자 자금 안전"
∙
4시간 전
3
BTC $78,000 하회
∙
2시간 전
4
BTC $77,000 하회
∙
1시간 전
키워드로 보는 이슈
#바이낸스 해킹
바이낸스 해커, $10억 이상 ETH 신규 지갑으로 이동
12분 전
1
/
3
관심 코인
많이 언급된 코인
거래 많은 코인
스마트 알람 숨기기
코인
기간
오늘, 2026년 10월 30일 금요일
02:08
지난 1시간 1.02억 달러 규모 선물 포지션 강제 청산
주요 거래소에서 지난 1시간 1.02억 달러 규모의 선물 포지션이 강제 청산됐다.
24시간 기준으로는 15.1억 달러 규모의 선물 포지션이 강제 청산됐다.
44
66
1
01:59
바이낸스 해커, $10억 이상 ETH 신규 지갑으로 이동
바이낸스 해커들이 탈취한 이더리움(ETH) 총 10억 달러 상당을 신규 지갑으로 이체하고 있다고 온체인렌즈(Onchain Lens)가 전했다. 온체인렌즈는 해당 자금이 토네이도캐시 등 암호화폐 믹싱 프로토콜을 통해 세탁될 가능성이 있다고 분석했다.
AI 분석
ETH
48
98
4
01:52
가타카, 이더리움 합의 클라이언트 '실버' 출시
블록체인 인프라 기업 가타카(Gattaca)가 X를 통해 이더리움 신규 오픈소스 합의 클라이언트 실버(Silver)를 출시했다고 밝혔다. 실버는 블록 생성 간격 단축과 양자내성 보안 지원을 목표로 개발됐으며, 기존 클라이언트 대비 약 10배 빠른 처리 성능을 구현했다. 실버는 현재 알파 테스트 단계로 보안 감사와 최종 검증 단계에 있다.
AI 분석
ETH
121
38
2
01:48
민병덕 "가상자산 과세, 디지털자산기본법·인프라 정비 후 시행해야"
민병덕 더불어민주당의원이 30일 서울 여의도 국회 의원회관에서 열린 '2027 가상자산 과세 유예, 시행시기는?' 토론회에서 "최소한 시장의 기본질서와 투자자 보호를 위한 디지털자산기본법이 통과되고, 과세에 필요한 제도와 인프라가 갖춰진 뒤 과세를 시행하는 것이 순서"라고 말했다고 뉴스핌이 보도했다. 이어 그는 "소득이 있는 곳에 세금이 있다는 원칙에 동의한다. 디지털자산도 예외일 수 없다"면서도 "우리나라는 법은 느리고 과세만 빠르다는 지적은 귀담아들어야 한다"고 말했다. 또 그는 손실 이월공제 도입 필요성도 제기했다. 현행 가상자산 과세 제도에는 발생한 손실을 다음 해로 넘겨 이익에서 공제하는 규정이 없다. 민 의원은 "첫해 1000만원을 잃고 이듬해 1000만원을 벌었다면 두 해를 합쳐 실제로 번 돈은 없다"며 "그런데 이듬해 이익만 따로 과세한다면 납세자가 느끼는 불공정은 클 수밖에 없다. 가상자산 과세에서도 일정 기간 손실을 이월해 공제하는 방안을 검토해야 한다"고 덧붙였다.
AI 분석
170
20
3
펼쳐보기
원문보기
01:43
칼데라, 이더리움 토큰 컨트랙트에 동결 기능 도입…바이낸스 해커 주소 동결
롤업 구축 서비스(RaaS) 플랫폼 칼데라(ERA)는 이더리움 메인넷의 칼데라 토큰 컨트랙트에 동결 기능을 도입하고 바이낸스 해커의 주소를 동결하는 긴급 조치가 이뤄졌다고 밝혔다. 후속 테스트 결과, 공격자가 현재 보유한 ERA는 전송할 수 없는 상태라고 설명했다.
AI 분석
ERA
113
68
1
01:37
민주당 "가상자산 과세 결론까지 고시 미뤄 달라고 정부에 요청"
더불어민주당이 가상자산 과세에 대한 당정의 결론이 나올 때까지 관련 고시를 미뤄 달라고 정부에 요청했다고 뉴스1이 전했다. 조승래 재정경제기획위원장은 30일 오전 서울 여의도 국회에서 열린 '민주당 정책위·재경위 가상자산사업자 간담회'에서 "당정 협의를 통해 과세 문제에 대한 결론을 내기 전까지 고시도 좀 미루는 게 좋겠다고 얘기했고, 정부도 그렇게 하는 것으로 알고 있다"고 말했다. 내년 과세 시행을 두 달 앞두고 업계 의견을 수렴한 민주당은 시장의 불확실성을 해소하기 위해 당의 입장을 조속히 정리하겠다고 밝혔다.
AI 분석
417
127
19
기사보기
01:28
"금융소득 과세 재설계해야…코인도 손실이월·청년공제 필요"
이데일리에 따르면 이태호 연세대 국제학대학원 객원교수는 30일 윤상현 국민의힘 의원이 주최한 ‘가상자산 과세 유예, 청년들이 요구한다’ 토론회에 발제자로 나서 “가상자산은 청년의 시작”이라며 “손실 이월공제도 없이 2027년부터 급박하게 과세를 시행할 것이 아니라 금융소득 과세 전체를 재설계해야 한다”고 밝혔다.
AI 분석
212
37
2
원문 보기
01:21
mETH 프로토콜, 예방 조치로 버퍼풀 운용 ETH 전량 인출
이더리움 유동성 스테이킹 플랫폼 mETH 프로토콜(COOK)은 바이낸스(Binance) 지갑 사고 관련 보고를 인지하고 있으며, 예방 조치로 버퍼풀(Buffer Pool)을 통해 운용하던 ETH를 전량 인출했다고 밝혔다. 프로토콜은 영향을 받지 않았으며 이용자 자금은 안전하고 운영도 정상적으로 이뤄지고 있다고 설명했다. 아베(Aave)의 컨트랙트 역시 영향을 받지 않았다고 전했다. 상황을 계속 모니터링하고 필요에 따라 추가 소식을 알릴 계획이다.
AI 분석
COOK
130
91
0
01:12
제프리 황, 6시간 동안 8차례 강제청산...계정 잔액 $1.5
마치 빅 브라더(Machi Big Brother)로 알려진 대만 가수 제프리 황(Jeffrey Huang)이 최근 6시간 동안 8차례 강제청산으로 보유 포지션을 모두 잃었다고 룩온체인이 전했다. 그의 하이퍼리퀴드(HYPE) 계정에는 1.5달러만 남아있던 것으로 전해졌다.
AI 분석
131
134
15
01:07
바이낸스 해커, $1.58억 ETH 확보
바이낸스 해커가 UNI, ENA, PEPE 등 7종의 알트코인을 매도해 총 7만 480 ETH(약 1억 5825만 달러)를 확보했다고 룩온체인이 전했다. 매도한 토큰은 UNI(3963만 달러), ENA(3393만 달러), PEPE(3166만 달러), LINK(2605만 달러), AAVE(1427만 달러), ONDO(662만 달러), WLD(609만 달러)다.
AI 분석
UNI
ENA
ONDO
AAVE
99
168
8
01:02
"바이낸스 해킹으로 탈취된 BTC, 단기 매도 압력 제한적"
전 FTX 커뮤니티 파트너 벤슨 선(Benson Sun)이 바이낸스 해킹으로 탈취된 비트코인(BTC)의 단기 매도 압력은 제한적일 것이라고 분석했다. 그는 X를 통해 "이번 해킹으로 탈취된 자산 중 약 25억 달러가 동결됐으며, 이는 전체 피해액의 절반 수준이다. 나머지는 주로 BTC와 ETH다. 탈취된 BTC는 10억 달러 이상이지만 주요 거래소와 온체인 분석업체의 감시로 현금화가 쉽지 않다. 과거 대규모 해킹 사례를 고려하면 자금세탁과 장외거래(OTC)를 통한 처분까지 수년이 걸릴 수 있다. 아울러 바이낸스가 SAFU 펀드로 피해를 보상한 뒤 BTC를 재매입할 경우 오히려 매수 압력이 발생할 수 있다. 다만 ETH는 토네이도캐시 등을 통한 자금세탁이 상대적으로 용이해 매도 압력이 더 클 수 있다"고 평가했다.
AI 분석
BTC
150
103
5
펼쳐보기
01:01
분석 "바이낸스·켈프다오 해킹, 동일 공격자 소행 가능성"
온체인 분석가 ai_9684xtpa가 바이낸스 핫월렛 해킹 사건과 지난 4월 발생한 켈프다오(Kelp DAO) 해킹 사건의 공격자가 동일 인물 또는 조직일 가능성을 제기했다. 그는 X를 통해 "약 30분 전 바이낸스 해킹 연관 주소에서 7456만 ARB(1141만 달러)가 특정 주소(0x0000로시작)로 전량 이체됐다. 해당 수신 주소는 아캄(Arkham)에서 켈프다오 해커 지갑으로 분류돼 있다. 이체된 ARB는 아직 다른 주소로 이동하거나 매도되지 않았다"고 설명했다. 앞서 켈프다오는 지난 4월 해킹으로 약 2억9200만 달러 상당의 rsETH를 탈취당했다. 당시 커뮤니티에서는 북한 해킹 조직 라자루스그룹(Lazarus Group)이 배후일 가능성이 제기된 바 있다.
AI 분석
121
130
1
펼쳐보기
00:47
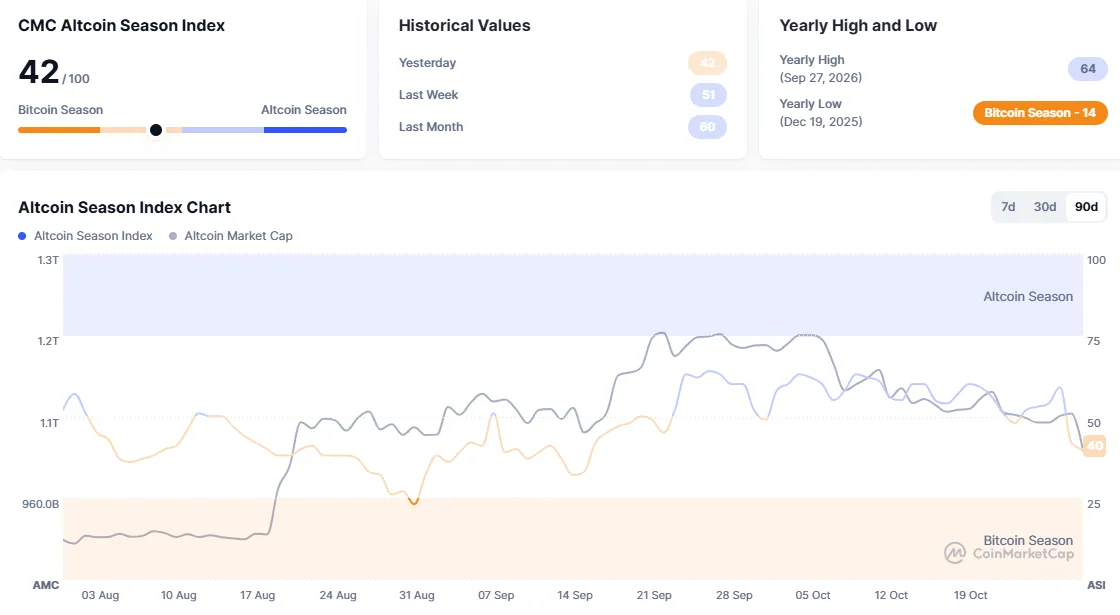
알트코인 시즌 지수 40...전일比 17포인트↓
가상자산 종합 정보 플랫폼 코인마켓캡의 '알트코인 시즌 지수'가 전날보다 17포인트 내린 40을 기록했다. 알트코인 시즌 지수는 시가총액 상위 100개 코인(스테이블·랩트 코인 제외)과 비트코인 간 가격 등락률을 비교해 책정된다. 상위 100개 코인 중 75%의 상승률이 지난 90일 동안 비트코인 상승률보다 높으면 알트코인 시즌, 반대의 경우 비트코인 시즌으로 판단한다. 100에 가까울수록 알트코인 시즌으로 본다.
AI 분석
124
148
8
00:44
바이낸스 해커 연관 주소, 아베서 $4470만 ETH 대출
바이낸스 핫월렛 해커 연관 주소가 탈중앙화 대출 프로토콜 아베(AAVE)에 6000만 USDT를 예치한 뒤 19762 ETH(약 4470만 달러)를 대출받았다고 블록비츠가 전했다. 이더스캔에 따르면 해당 주소는 바이낸스 핫월렛 공격자 3(Binance Hot Wallet Exploiter3)으로 라벨링 돼 있으며, 30일 오전 5시 57분(한국시간)부터 아베 V3에 USDT를 예치한 뒤 두 차례에 걸쳐 ETH를 차입했다. 이후 총 2만3314.5 ETH를 해킹 사건과 연관된 다른 주소로 전송한 것으로 확인됐다.
AI 분석
ETH
129
161
4
00:32
"바이낸스 해킹으로 ETH 준비금 비율 94% 수준 하락 추정"
바이낸스 해킹으로 고객 자산을 뒷받침하는 이더리움(ETH) 준비금 비율이 약 94%까지 하락했을 가능성이 있다고 코인데스크가 보도했다. 코인데스크가 바이낸스의 준비금 증명(PoR) 데이터를 분석한 결과, 이번 해킹으로 자산이 유출된 지갑들은 바이낸스가 고객 자산을 1:1로 보유하고 있다는 근거로 공개한 지갑들과 동일한 것으로 확인됐다. 이에 따라 바이낸스가 유출 자산을 보충하기 전까지 일부 암호화폐의 준비금 부족 상태가 이어질 수 있다는 분석이다. 매체는 "바이낸스가 공개한 10월 1일 준비금 증명(PoR) 자료에 따르면 이번 해킹 피해를 입은 '바이낸스 14' 주소에는 당시 12억6000만 USDT와 8만9475 ETH 등이 보유돼 있었다. 해커는 이더리움의 EIP-7702 기능을 악용해 해당 지갑의 자산이 자신의 주소로 자동 전송되도록 설정한 것으로 분석됐다. 이후 바이낸스 14에서 16만7464 ETH, 바이낸스 16에서 2만8005.6 ETH가 공격자 지갑으로 이동했으며, 약 15분 뒤 19만5460 ETH(약 4억4200만 달러)가 다른 주소로 이체됐다. 전체 탈취 규모는 약 20만4500 ETH로, 당시 바이낸스 ETH 준비금의 5.6%에 해당한다"고 설명했다.
AI 분석
ETH
134
202
6
펼쳐보기
00:30
비자, 캔톤 네트워크 슈퍼 밸리데이터로 합류
기관금융용 프라이버시 블록체인 캔톤(CC)에 따르면, 비자(Visa)가 캔톤 네트워크에 슈퍼 밸리데이터로 합류했다. 캔톤 네트워크는 비자의 4분기 실적 발표 콘퍼런스콜에서 템포(Tempo), 서클(Circle)의 아크(Arc)와 함께 비자의 온체인 네트워크 전략의 일부로 언급됐다.
AI 분석
CC
190
101
0
00:30
바이낸스 해커, $3190만 PEPE 매도
바이낸스 해커들이 7조 7700억 PEPE를 전량 매도해 1만4049 ETH로 교환했다고 ai_9684xtpa가 밝혔다. 매도 규모는 3190만 달러를 웃돌며, 평균 매도가는 0.0000041달러다. 대규모 매도 영향으로 PEPE 가격은 12.33% 하락했다.
AI 분석
PEPE
121
200
2
00:29
"바이낸스 해킹, 프라이빗키 탈취 아닌 서명 시스템 악용 …바이비트 사건과 유사"
블록체인 보안업체 블록에이드(Blockaid) 공동 설립자 겸 CEO 이도 벤나탄(Ido Ben-Natan)이 바이낸스에서 발생한 암호화폐 해킹 사건과 관련해 프라이빗키 유출이 아닌 거래 서명 인프라 악용 가능성을 제기했다고 코인텔레그래프가 전했다. 그는 "공격자가 프라이빗키를 직접 탈취하지 않고 서명 시스템을 조작해 악성 거래를 승인하도록 유도했을 가능성이 있다". 공격자는 EIP-7702 승인 요청 50건을 단일 트랜잭션으로 묶어 바이낸스 지갑을 공격했으며, 이 중 1건이 유효한 승인 조건을 충족해 자산 탈취가 가능해진 것으로 추정된다.이번 공격 방식은 2025년 바이비트 해킹 사건과 매우 유사하며, 북한 연계 해커들의 공격 수법과도 닮았다”고 분석했다.
AI 분석
123
183
2
펼쳐보기
00:26
지난 1시간 3.93억 달러 규모 선물 포지션 강제 청산
주요 거래소에서 지난 1시간 3.93억 달러 규모의 선물 포지션이 강제 청산됐다.
24시간 기준으로는 14.31억 달러 규모의 선물 포지션이 강제 청산됐다.
187
143
6
00:23
비트와이즈 "바이낸스 해킹 영향 없어...디파이 시장 유동성 경색"
비트와이즈 디파이 헤드 조나단 맨(Jonathan Man)이 "자사가 관리하는 볼트와 운용 전략에 활용되는 담보 자산은 바이낸스 해킹 영향을 받지 않았다. 당사 관리 볼트는 바이낸스 관련 익스포저가 없으며, 담보 자산에도 문제가 없음을 확인했다. 디파이 시장은 상대적으로 직접적인 영향을 덜 받은 것으로 보이지만, 안전자산 선호 심리가 확산하면서 주요 대출 시장 전반에서 유동성이 경색되고 있다"고 밝혔다.
AI 분석
175
144
1
00:23
BTC $77,000 하회
코인니스 마켓 모니터링에 따르면 BTC가 77,000 달러를 하회했다. 바이낸스 USDT 마켓 기준 BTC는 76,866.66달러에 거래되고 있다.
175
574
19
00:23
지난 1시간 2.87억 달러 규모 선물 포지션 강제 청산
주요 거래소에서 지난 1시간 2.87억 달러 규모의 선물 포지션이 강제 청산됐다.
24시간 기준으로는 13.24억 달러 규모의 선물 포지션이 강제 청산됐다.
175
140
5
00:20
아비트럼 보안 위원회, 바이낸스 해킹 연루 자금 $3,050만 동결
아비트럼(ARB) 보안 위원회(Arbitrum Security Council)가 바이낸스 해킹으로 인해 유출된 3,050만 달러 상당의 암호화폐 자산을 동결했다고 온체인 애널리스트 잭XBT가 전했다.
AI 분석
ARB
이전 관련 속보
10.29
바이낸스 해커, 50여개 주소에 $56.1억 규모 암호화폐 보유
205
114
2
00:14
바이낸스, 출금에 이어 입금도 중단..."사용자 피해 전액 보상할 것"
바이낸스 공동 창업자 허이(He Yi)가 해킹으로 발생한 이용자 피해를 전액 보상하겠다고 공식 X를 통해 밝혔다. 그는 "이용자 자금은 안전하며, 바이낸스가 모든 해킹 피해를 부담할 것"이라고 강조했다. 이어 "보안 점검과 관련 자금 동결, 수사기관과의 협조를 위해 입출금이 일시 중단된 상태다. 바이낸스는 조사가 완료되는 대로 사고 원인과 사후 분석 결과를 공유할 예정이다. 모든 정보는 바이낸스 공식 채널을 통해서만 확인해 달라"고 덧붙였다.
AI 분석
이전 관련 속보
10.29
바이낸스, 출금 일시 중단에 이어 '바이낸스 알파' 거래 중단
+1개
192
156
3
00:13
"바이낸스 해커, 메타마스크에 흔적 남겨...추적 가능할 수도"
암호화폐 보안 전문가 저스틴 캘런드(Justin Kalland)가 자신의 X를 통해 "바이낸스 해커가 메타마스크(MetaMask)의 가스 스테이션(Gas Station)을 이용하는 과정에서 실수를 저질렀을 수 있다. 이 과정에서 메타마스크의 웹2 로그가 보존됐다면 해커를 추적할 단서를 확보할 수도 있다"고 분석했다. 그는 "해커는 1억7,500만 USDT를 신규 지갑으로 전송한 뒤 약 2분 30초 후 해당 지갑에 2 ETH를 추가 입금했고, 이후 메타마스크의 가스 스테이션을 이용했다. 당시 이미 가스 수수료를 지불하기에 충분한 ETH를 보유하고 있었음에도 가스 스테이션을 통해 ETH를 추가 충전했다"며 "이후 카이버 네트워크(KNC) 라우터에 대한 USDT 무제한 사용 승인을 포함해 총 3건의 트랜잭션이 동일 블록에 포함됐다"고 설명했다. 이어 "해커가 급하게 거래를 진행하는 과정에서 실수로 USDT를 가스비 결제 수단으로 선택했을 가능성이 있다. 메타마스크의 오프체인 로그에는 해커의 IP 주소 등 메타데이터가 남아 있을 수도 있다"고 덧붙였다.
AI 분석
275
71
0
펼쳐보기
더보기
출석하고 보상 받아가세요!
연속 출석하면 보너스도 받을 수 있어요.
지금 보상 받기