해당 속보가 없습니다.
이슈

속보

New
오늘, 2026년 10월 29일 목요일
22:28
이전 관련 속보
돌고래 이벤트
제보센터
21:57
이전 관련 속보
21:43
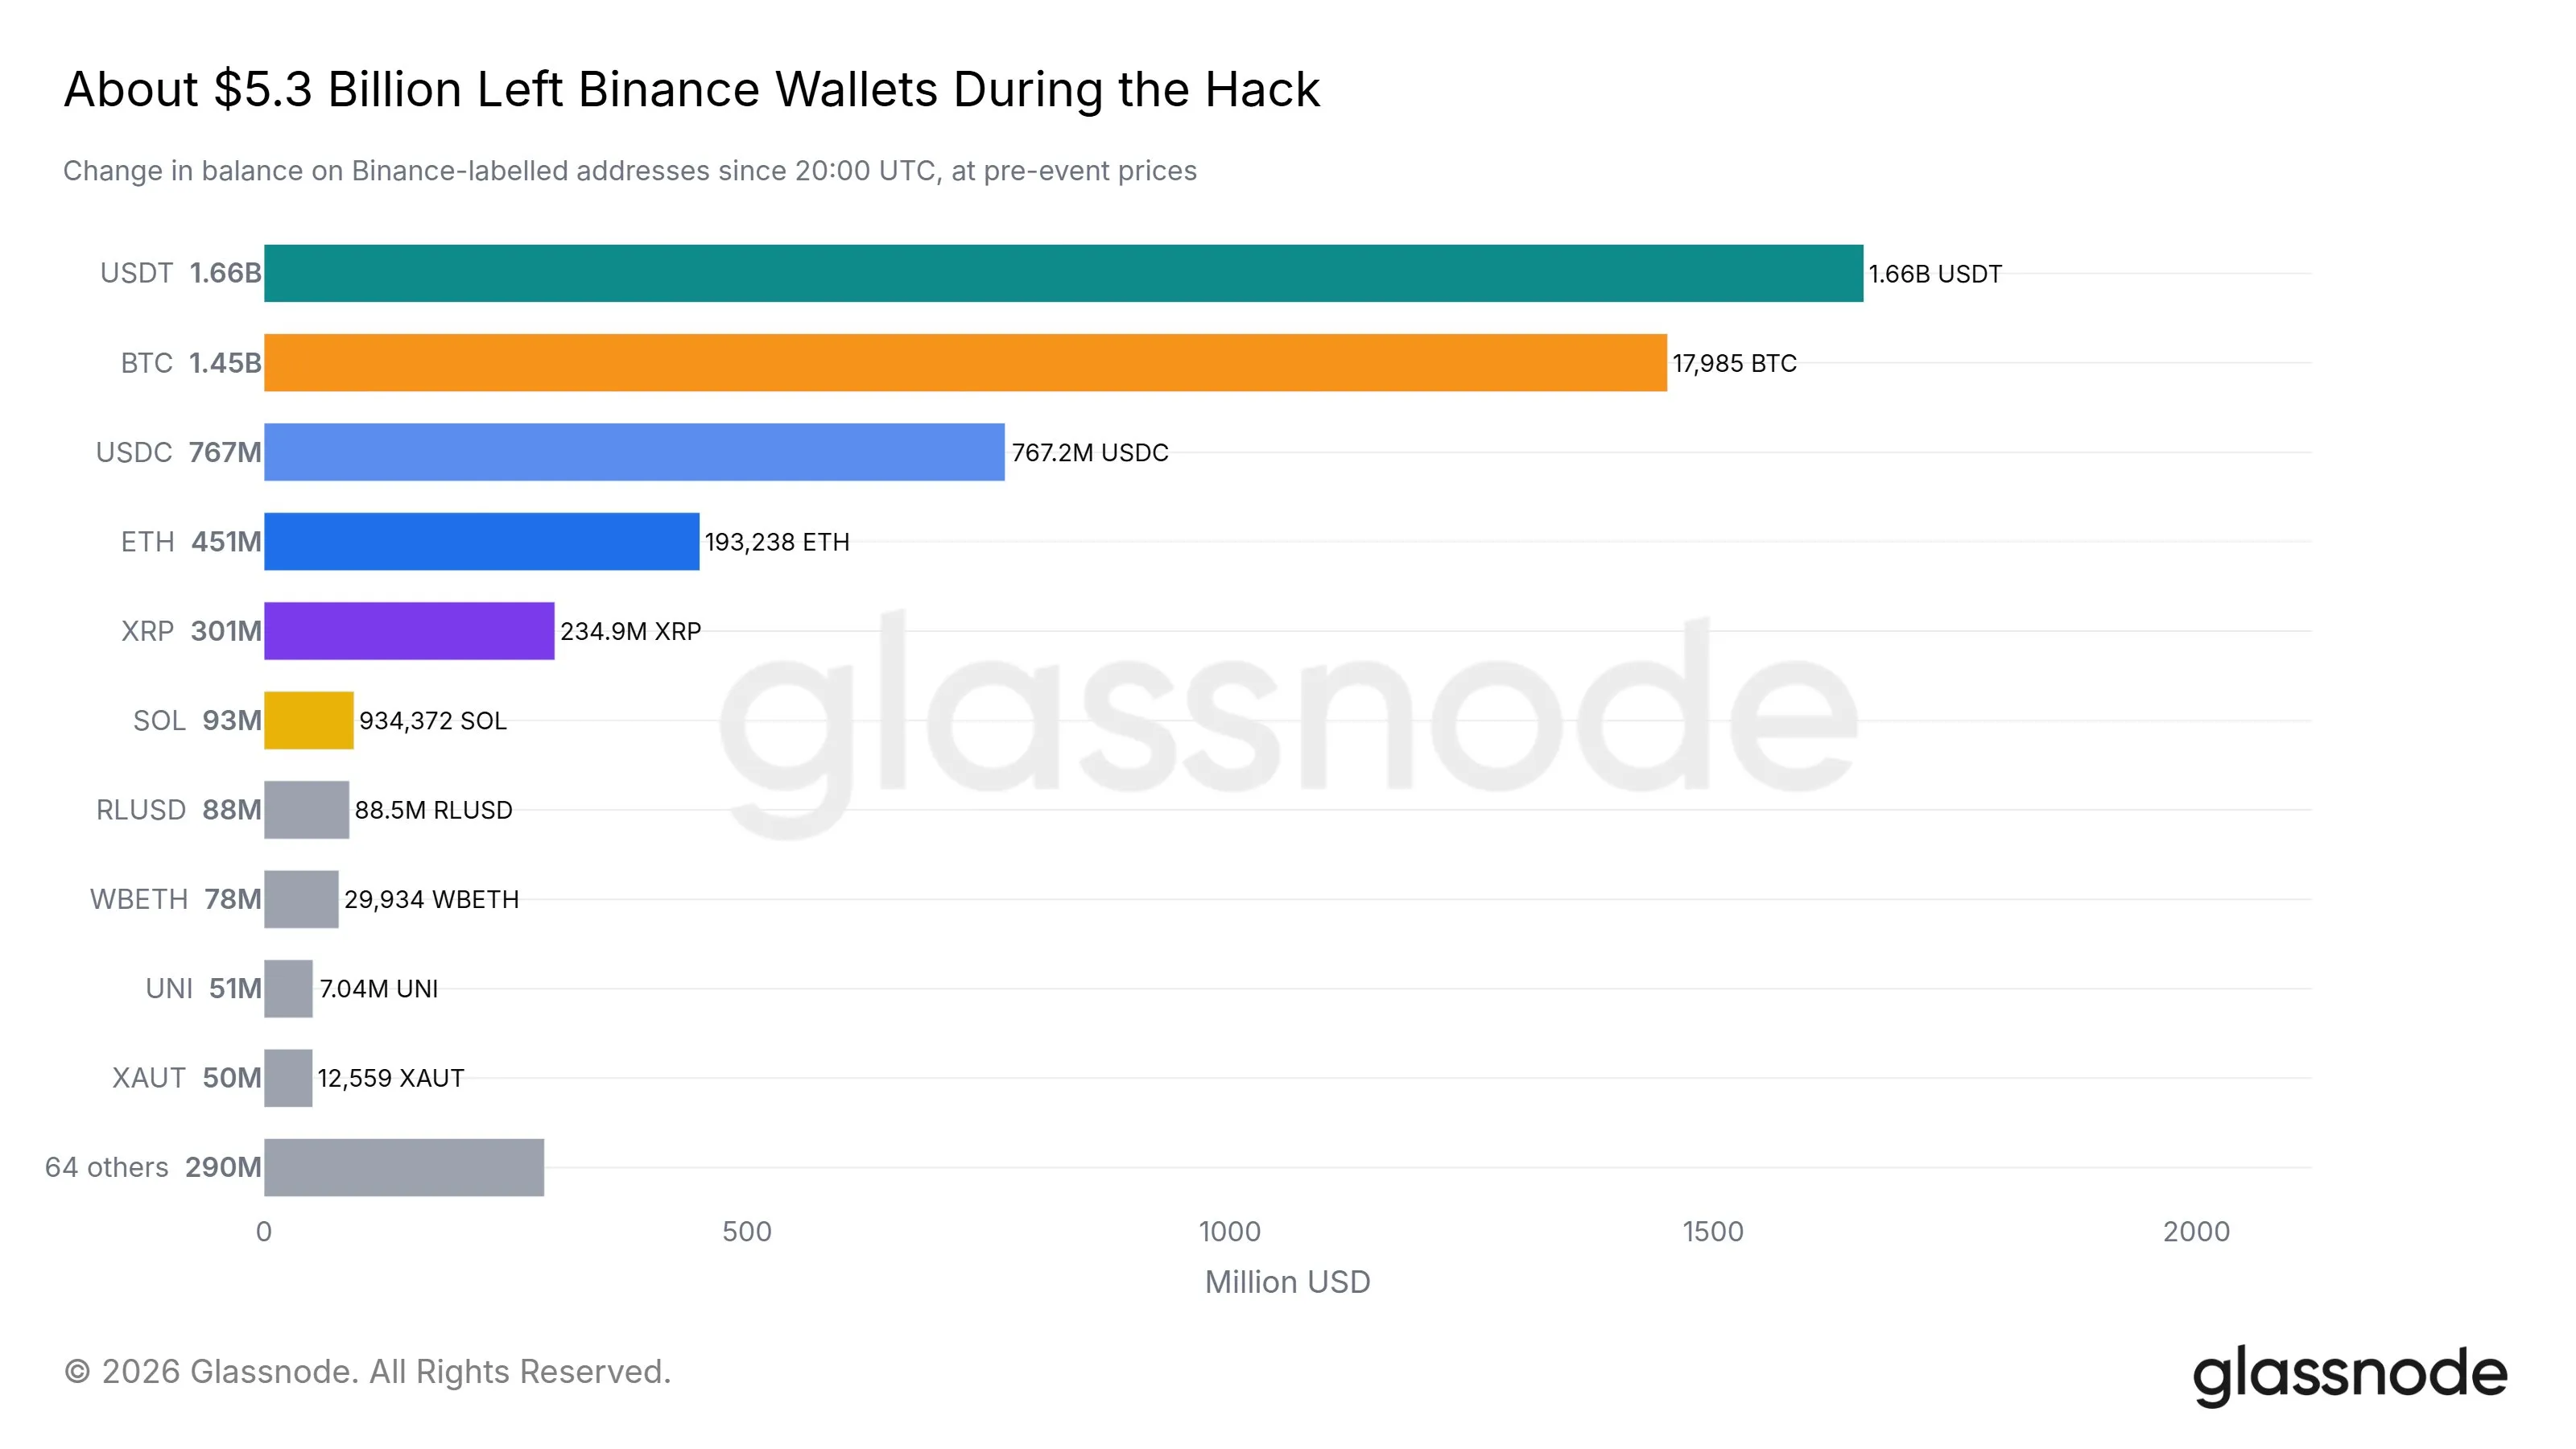
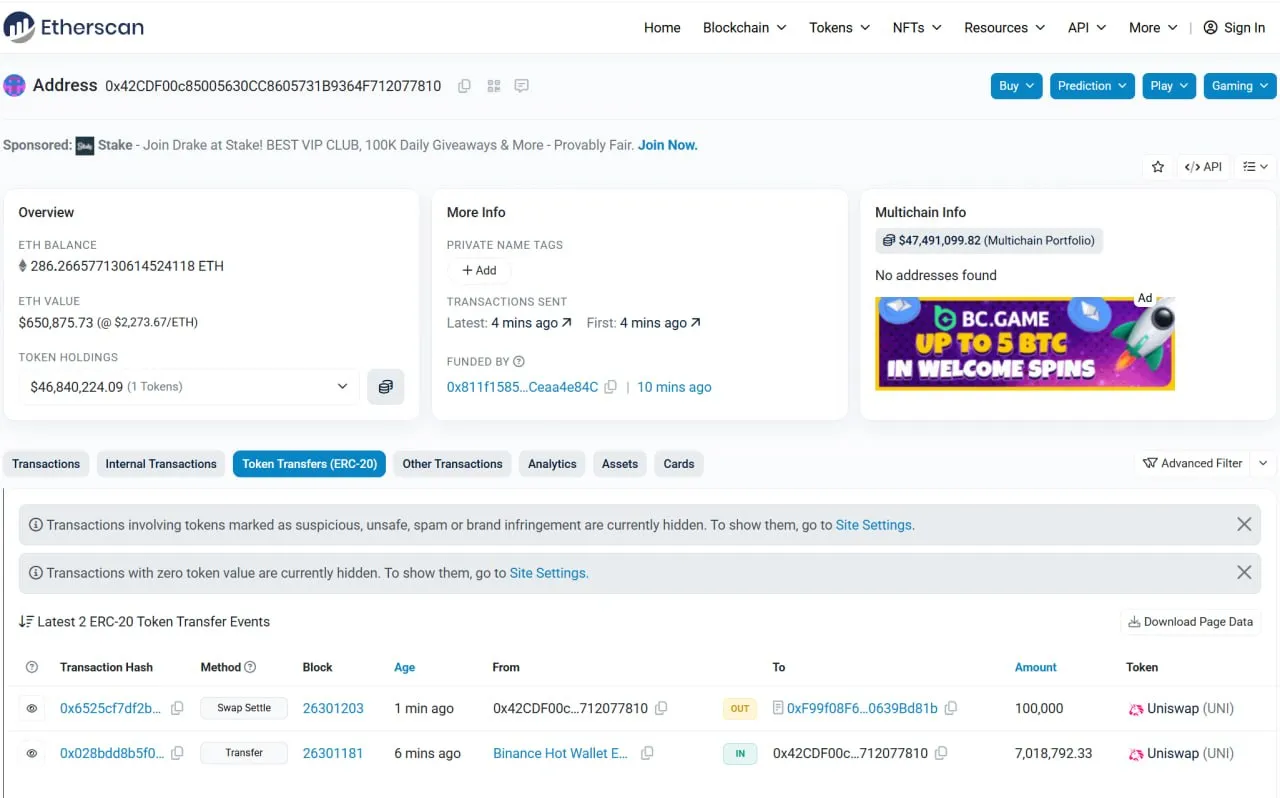
온체인 분석 플랫폼 아캄(ARKM)에 따르면, 밤사이 바이낸스를 공격해 수십억 달러 규모의 암호화폐를 뺴돌린 것으로 추정되는 해커가 50여개 주소에 걸쳐 총 56.1억 달러 규모의 암호화폐를 보유 중인 것으로 나타났다. 해커 추정 50여개 주소의 보유 암호화폐 중에는 USDT 비중(약 15.7억 달러)이 가장 높았으며, BTC(약 14.5억 달러), ETH(약 8.79억 달러), USDC(약 8.23억 달러), TRX(약 2.32억 달러), RLUSD(약 8,854만 달러) 등이 뒤를 이었다. 또 해당 주소들은 WBETH, AETHUSDT, XAUT, UNI, ENA, PEPE, USD1, AAVE, AVAX, ARB, ONDO, WLD, ZAMA 등이 포함된 암호화폐를 보유 중이다. 앞서 테더는 바이낸스 해킹 연루 자금 15.67억 USDT 이상을 동결했다고 밝힌 바 있다.
이전 관련 속보
21:27
이전 관련 속보
21:27
유가랩스 블록체인 VP 퀴트(Quit)가 자신의 X를 통해 바이낸스 핫월렛 유출 사고의 배후가 북한으로 추정된다고 진단했다. 그는 "이번 사안과 관련해 다소 불명확한 점은 리레이어(Relayer)가 왜 필요했는가 하는 점이다. 만약 공격자가 바이낸스 월렛의 프라이빗 키를 탈취했다면, 리레이어를 거칠 필요 없이 아토믹 번들을 통해 자산을 직접 전송했을 수 있었을 것이다. 따라서 공격자는 개인키를 직접 보유하지 않았고, 어떤 경로로든 피싱 등을 통해 획득한 EIP-7702 인가 서명(Auth signatures)만을 확보했던 것으로 보는 것이 타당해 보인다. 배후 세력으로는 북한(DPRK, 라자루스 등)을 추정해도 무방할 것으로 판단된다"고 설명했다. 리레이어는 트랜잭션의 서명자를 대신해 트랜잭션을 수집하고, 자신의 가스비(네트워크 수수료)를 들여 온체인 네트워크에 실제로 제출해 주는 중계 주체다.
이전 관련 속보
21:20
바이낸스 설립자 자오창펑이 방금 전 자신의 X를 통해 "바이낸스에서 해킹이 발생한 것으로 보인다"고 말했다. 이어 그는 "테더의 9.71억 USDT 및 서클의 8.23억 USDC 빠른 동결에 감사드린다. 사용자 자금은 안전하다"고 강조했다. 이어 그는 "더 이상 바이낸스를 관리하지 않지만, 주주로서 모든 사용자 자금이 완전히 보상될 것으로 기대한다"고 덧붙였다. 한편 또다른 바이낸스 공동 설립자 겸 최고경영자(CEO) 겸 자오창펑의 동거인으로 알려진 허이는 "보안 문제에 대한 보고를 인지하고 있으며, 적극적인 조사에 착수했다. 현재 단계에서 사용자 자금에 대한 어떠한 영향도 확인되지 않았다. 모든 관련 정보를 긴급하게 검토하고 있으며, 검증된 정보를 확보하는 대로 업데이트를 제공할 것이다. 사용자는 추가적인 사기에 주의해야 하며, 비공식 링크 또는 계정 정보 요청을 신뢰해서는 안 된다. 사용자 자금은 안전하다"고 밝혔다. 코인니스는 바이낸스 핫월렛서 약 27.7억 달러 규모의 자금이 탈취당한 정황이 포착됐다고 전한 바 있다.
이전 관련 속보
21:13
필락스 시트템 창업자 SNS 계정 오디세이우스(@odysseas_eth)가 바이낸스 해킹 가능성 이슈에 대해 "EIP-7702는 지갑 자체를 스위퍼(Sweeper, 자금 전액 탈취기)로 바꿀 수 있다. 바이낸스 라벨이 지정된 한 지갑에서 서명된 위임(Signed delegation)이 설치된 지 불과 3분 24초 만에 167,464 ETH와 16억 1,500만 USDT를 포함한 63개 토큰이 이동되었다"며 "심각한 상황"이라고 진단했다. 그는 "EIP-7702는 일반 지갑(EOA)이 위임된 코드를 실행할 수 있도록 한다. 이 위임 상태는 영구적으로 유지(지속)되며, 해당 코드는 지갑 소유자의 추가 서명 없이도 이후의 자산 전송을 승인할 수 있다. 위임된 컨트랙트에는 토네이도 캐시(Tornado Cash)로부터 자금을 지원받은 운영자(Operator) 주소가 하드코딩되어 있었다. 읽기 전용 테스트 결과, 무관한 호출자의 실행은 거부되었다. 탈취된 개인키 또는 지갑 소유자가 서명한 악의적인 인가서명이 이러한 공격 경로를 가능하게 했을 수 있습니다. 해당 서명들이 어떤 경로로 획득되었는지는 여전히 불분명하다"라고 설명했다.
이전 관련 속보

출석하고 보상 받아가세요!

연속 출석하면 보너스도 받을 수 있어요.

Loading