해당 속보가 없습니다.
코인니스
홈
속보
뉴스룸
마켓
라이브
커뮤니티
리워드존
페이백
더보기
이슈
1. 美 중간선거 당선자 68%가 암호화폐 지지 성향
2. BTC 현물 ETF 1001억원 순유입
3. ETH 현물 ETF, 7거래일 만 순유입 전환
4. 그레이스케일·블랙록 “美 민주당 의회 장악에도 암호화폐 산업 성장 지속”
5. 클래리티법, 미 상원 60표 확보 실패 시 내년 1/3 만료
실시간 주요 뉴스
오늘 05:25 기준
1
美 중간선거 당선자 68%가 암호화폐 지지 성향
2
BTC 현물 ETF 1001억원 순유입
3
ETH 현물 ETF, 7거래일 만 순유입 전환
4
그레이스케일·블랙록 “美 민주당 의회 장악에도 암호화폐 산업 성장 지속”
5
클래리티법, 미 상원 60표 확보 실패 시 내년 1/3 만료
로그인
속보
코인 속보
경제 속보
New
기사제보
지금 꼭 봐야할 속보
BTC 현물 ETF 1001억원 순유입
-0.2%
27분 전
ETH 현물 ETF, 7거래일 만 순유입 전환
-0.2%
26분 전
24시간 암호화폐 무기한 선물 강제청산 규모
56분 전
인기 속보
인용글 많은
반응 많은
1
민주당 '가상자산 과세 유예' 제안에 진보 군소 야당 일제 반발
∙
21시간 전
2
美 중간선거 당선자 68%가 암호화폐 지지 성향
∙
5시간 전
3
與 권칠승 "가상자산 과세 유예, 공정 과세 위한 책임 있는 준비"
∙
4시간 전
4
BTC $78,000 상회
∙
23시간 전
키워드로 보는 이슈
#바이낸스 해킹
바이낸스 공동 CEO "이번 해킹에 뚫린 이유는 해커도 진화하기 때문"
19시간 전
1
/
3
관심 코인
많이 언급된 코인
거래 많은 코인
스마트 알람 숨기기
코인
기간
오늘, 2026년 11월 5일 목요일
05:18
‘90억대 암호화폐 비자금’ 횡령혐의 김상철 한컴 회장 집행유예 3년
계열사가 보유한 암호화폐로 96억 원 상당 비자금을 조성한 혐의를 받는 김상철 한글과컴퓨터 회장(73)에게 법원이 징역형의 집행유예를 선고했다고 뉴스1이 보도했다. 5일 수원지법 성남지원 형사1부(김경훈 부장판사)는 업무상 횡령 등 혐의로 기소된 김 회장에게 징역 1년 6월에 집행유예 3년을 선고하고, 특정경제범죄가중처벌법상 배임 혐의에 대해서는 무죄를 선고했다. 앞서 공소청은 김 회장에게 징역 9년을 구형한 바 있다.
AI 분석
92
15
0
기사보기
04:58
ETH 현물 ETF, 7거래일 만 순유입 전환
4일(현지시간) 미국 이더리움 현물 ETF에서 5300만 달러(711억원)가 순유입됐다고 파사이드인베스터가 집계했다. 7거래일 연속 순유출에서 순유입을 전환했다.
-블랙록 ETHA +3280만 달러
-블랙록 스테이킹 ETHB -2240만 달러
-피델리티 FETH +1920만 달러
-반에크 ETHV +100만 달러
-그레이스케일 ETHE +970만 달러
-그레이스케일 미니 ETH +1360만 달러
AI 분석
ETH
332
41
5
펼쳐보기
04:58
BTC 현물 ETF 1001억원 순유입
4일(현지시간) 미국 비트코인 현물 ETF에서 7460만 달러(1001억원)가 순유입됐다고 파사이드인베스터가 집계했다. 4거래일 만에 순유입으로 돌아섰다.
-블랙록 IBIT -2억120만 달러
-피델리티 FBTC +2억3670만 달러
-비트와이즈 BITB +1520만 달러
-아크인베스트 ARKB +1990만 달러
-인베스코 BTCO +400만 달러
AI 분석
BTC
337
43
9
펼쳐보기
04:56
지니어스, 재단 수수료 활용 바이백 도입…GSTOCK부터 적용
온체인 트레이딩 터미널 지니어스(GENIUS)는 GSTOCK을 시작으로 수수료 기반 바이백을 도입한다고 밝혔다. GSTOCK 거래쌍에서 발생하는 지니어스재단(Genius Foundation) 수수료의 20%를 바이백에 사용할 예정이다. 시가총액이 200만 달러를 초과하는 다른 토큰도 같은 방식의 바이백을 신청할 수 있다.
AI 분석
GENIUS
78
82
0
04:28
24시간 암호화폐 무기한 선물 강제청산 규모
최근 24시간 암호화폐 무기한 선물 강제청산 규모 및 청산 비율은 다음과 같다.
BTC 청산 규모: $3억886만, 청산 비율: 숏 94.18%
ETH 청산 규모: $2억1705만, 청산 비율: 숏 61.46%
CL 청산 규모: $706만, 청산 비율: 숏 94.43%
AI 분석
152
45
4
04:24
아서 헤이즈 “AI 기업 IPO발 주가 하락, 암호화폐 시장 압박 가능”
아서 헤이즈가 스페이스X, 앤트로픽, 오픈AI 등 주요 빅테크의 기업공개(IPO) 이후 대규모 주식 매물이 시장에 풀리면 암호화폐 시장에도 악영향을 미칠 수 있다고 분석했다. 그는 “내년 6월 말까지 스페이스X 주식 약 86억 주가 언락돼 유통주식 수가 약 50% 증가할 수 있다. 앤트로픽 초기 IPO 투자자의 지분 희석률은 약 83%에 달할 수 있으며, 오픈AI도 상장 이후 직원과 초기 투자자 보유 주식을 단계적으로 유통시키는 방식을 택할 가능성이 있다. AI 기업들의 주가 약세가 자금 조달 비용 상승으로 이어지고, 관련 신용시장 경색 시 달러 유동성이 위축돼 암호화폐 시장에도 악영향을 미칠 수 있다. 다만 미국 연방준비제도(Fed)와 주요 중앙은행이 위기 대응 차원에서 유동성을 공급하기 시작하면 BTC 등 암호화폐 시장에 호재로 작용할 것“이라고 설명했다.
AI 분석
BTC
170
30
4
펼쳐보기
03:58
마라홀딩스, 약 $1.3억 BTC 매도 정황
비트코인 채굴기업 마라홀딩스(MARA)가 지난 12시간 동안 1650 BTC(1억3280만 달러)를 갤럭시디지털, 코퍼 등 플랫폼에 입금했다고 룩온체인이 전했다. 보유 물량을 매도 중인 것으로 추정된다. 마라홀딩스는 올들어 채굴 및 보유 BTC를 매도해 현금화하고 있다.
AI 분석
BTC
111
118
1
03:58
"BTC 사이클 저점 확인 아직...추가 하락 위험"
비트코인 시장의 사이클 강도가 낮아지고 있지만, 주요 전환점에서 나타나는 극단적인 신호는 아직 확인되지 않았다는 분석이 나왔다. 크립토퀀트 기고자 크립토제노는 비트코인 사이클 익스트림 지수(Cycle Extremes Index) 30일 이동평균이 15.8%로 하락해 ‘관찰(Watch)·완만한 압력(Mild Pressure)’ 구간에 진입했다고 전했다. 상당한 조정이 진행됐지만 해당 지수는 여전히 시장 활동이 과열되는 활성화 단계나 극단적인 국면과는 거리가 있다는 분석이다. 과거 흐름을 보면 2021년 비트코인 고점 형성 전후와 2024~2025년 상승 과정에서는 시장 변동성과 거래 활동이 확대되면서 해당 지수가 급등했다. 반면 현재는 사이클 강도가 크게 낮아진 모습이다. 이는 시장 압력이 완화됐음을 시사하지만, 추가 하락 위험이 사라졌다는 의미는 아니다. 사이클 익스트림 오실레이터(Cycle Extreme Oscillator)도 신중한 전망을 뒷받침한다. 이 지표의 30일 이동평균은 역사적 범위의 하단에 가까우며, 과거 강한 시장 움직임과 함께 나타났던 기준치 1.0을 크게 밑돌고 있다. 현재로서는 뚜렷한 사이클 극단 신호가 관측되지 않는다는 설명이다. 두 지표를 종합하면 비트코인은 사이클 저점이 확인된 상태라기보다 조정과 시장 활동 둔화가 이어지는 국면에 가깝다. 큰 폭의 하락에도 지표 수치가 낮다는 사실만으로 매도 압력이 소진됐다고 판단할 수는 없다. 추세적인 회복에 앞서 추가 횡보나 한 차례 더 하락하는 상황도 배제할 수 없다.
AI 분석
BTC
85
144
5
펼쳐보기
03:54
서클, 에이전트 결제 기능 강화
제레미 알레어 서클 CEO는 서클이 새로운 에이전틱 매니지드 페이먼트(Agentic Managed Payments) 기능을 출시했다고 밝혔다. 에이전트 마켓플레이스도 개편, 확장했다.
AI 분석
197
20
0
03:33
4,259 BTC 이체... 크립토닷컴 → 익명
웨일 얼럿에 따르면, 크립토닷컴 주소에서 익명 주소로 4,259 BTC가 이체됐다. 3.4억 달러 규모다.
AI 분석
BTC
170
87
5
03:33
OKXICE 주식 토큰화 반대 기업 62개로 증가...보잉 등 3곳 추가
암호화폐 거래소 OKX와 뉴욕증권거래소(NYSE) 모회사 ICE의 합작 플랫폼 OKXICE에서 주식 토큰화 상장에 반대 의사를 밝힌 기업이 59곳에서 62곳으로 증가했다. 네비우스, 보잉, 서비스나우가 반대 의사를 밝혔다.
AI 분석
97
133
1
03:19
비자, 싱가포르에 글로벌 역량센터 6곳 설립…AI·스테이블코인 사업 확대
비자가 싱가포르 파야레바(Paya Lebar) 지역의 신규 솔루션 센터에 글로벌 역량센터 6곳을 설립한다고 발표했다. 1500명 이상의 전문 인력이 참여하며, 인공지능(AI)과 에이전트 기반 상거래, 디지털 화폐, 스테이블코인, 프로그래머블 결제, 디지털 지갑, 대체 결제 수단, 사이버 보안, 양자 컴퓨팅 등을 중점적으로 다룬다. 주요 협력사로는 싱가포르개발은행(DBS), 니움(Nium), 스트레이츠엑스(StraitsX) 등이 참여한다.
AI 분석
215
23
0
03:07
바이낸스 ETH, BSC, BASE, TRX 등 계열 출금 재개 예정
바이낸스는 11월 5일 13시부터 ETH(UNI, AAVE, PAXG, VIRTUAL, MORPHO, ZAMA, YFI, WLFI, COMP, LPT, NMR, SAHARA, EIGEN, LDO, EPIC, SAND, HYPER, EUL, OPEN, ENS, ANKR, ID, APE, AUCTION, RED, ARKM, MANA, BIGTIME, G, ZKP, CYBER, F, AXL, FLOKI, GRT, SYN), BSC(CASTER, PROM, UNI, 1MBABYDOGE, FIL, IOTA, GENIUS, BANK, MARSCOIN, ZIL, TUT, TWT, DEXE, MUBARAK, FLOKI, INJ, NIGHT, HOME, HYPER, AAVE, AVAX, AT, BREV, SAND), BASE(AERO, VIRTUAL, MORPHO, AVNT), TRX(JST, SUN, BTT), MATIC, GNS, SUI, MMT 출금 서비스를 재개한다고 공지했다.
AI 분석
231
22
1
펼쳐보기
03:01
1년 휴면 고래, 전날 반등에 약 $636만 ETH 매도
익명 고래 주소(0x52ee로 시작)가 지난 10시간 동안 635만7000 달러 상당 ETH, stETH를 평단가 2428 달러에 매도했다고 ai_9684xtpa가 전했다. 해당 주소는 1년 동안 휴면 상태였으며 전날 ETH 반등 당시 암호화폐 대출 프로토콜 아베(AAVE·에이브)에서 물량을 인출한 뒤 매도를 시작했다.
AI 분석
ETH
136
118
2
03:01
트럼프 미디어, 4259 BTC 크립토닷컴 입금
트럼프 미디어가 40분 전 4259 BTC를 크립토닷컴으로 입금했다고 룩온체인이 전했다. 3억4367만 달러 규모다. 거래소 입금은 통상 매도 목적으로 해석된다.
AI 분석
BTC
105
162
3
03:01
빗썸, 베이스 계열 35종 암호화폐 입출금 일시 중단
빗썸이 11월 5일 23시 베이스(Base) 계열 암호화폐의 네트워크 업그레이드로 입출금을 일시 중단한다고 공지했다. 대상 암호화폐는 베란타(AVNT), 에이더블유이(AWE), 액시스로보틱스(AXIS), 비쓰리(B3), 브렛(BRETT), 체인베이스토큰(C), 카브(CARV), 체크메이트(CHECK), 클러스터프로토콜(CP), 시트레아(CTR), 디피니티브(EDGE), 헤이엘사(ELSA), 플록(FLOCK), 고플러스(GPS), 디파이앱(HOME), 임파서블클라우드네트워크(ICNT), 카이토(KAITO), 미라(MIRA), 오원익스체인지(O), 오픈그라디언트(OPG), 돌핀(POD), 웨이파인더(PROMPT), 스퀴드(QUID), 리콜(RECALL), 사피엔(SAPIEN), 사인(SIGN), 테오릭(THQ), 토시(TOSHI), 타운즈(TOWNS), 인튜이션(TRUST), 슈퍼폼(UP), 버추얼프로토콜(VIRTUAL), 베니스토큰(VVV), 도플러파이낸스(XDP), 조라(ZORA) 등이다.
AI 분석
191
46
0
펼쳐보기
02:46
'$1.3억 피해' 프랑스 은행, 해킹 사실 확인
프랑스 은행 크레디트 뮤투엘 아르케아(Crédit Mutuel Arkéa)가 사이버 공격으로 자사 계좌에서 사기성 이체가 발생했으며, 이는 전문 플랫폼을 통해 암호화폐로 전환됐다고 공지했다. 온체인 애널리스트 잭XBT는 지난 2일 유럽 소재 암호화폐 기업에서 1억600만 달러 해킹 피해가 발생했다고 전한 바 있다. 이후 잭XBT는 추정 피해액을 1억3300만 달러로 늘렸다. 뮤투엘 아르케아는 명확한 피해액은 언급하지 않았지만 피해 사실을 인정하고, 고객 자산에는 영향을 미치지 않았다고 덧붙였다.
AI 분석
이전 관련 속보
11.4
“$1.3억 해킹 피해 유럽 기관은 프랑스 은행”
135
120
1
02:41
a16z 연관 주소, 16시간 동안 $1263만 HYPE 거래소 입금
a16z 연관 주소들이 지난 16시간 동안 거래소에 14만8145 HYPE(1263만 달러)를 입금했다고 ai_9684xtpa가 전했다. 거래소 입금은 통상 매도 목적으로 추정되며, 입금 당시 HYPE는 85.26 달러에 거래됐다. a16z는 HYPE 보유 1위 기관으로, 현재까지 총 23만3000 HYPE(2060만 달러)를 거래소에 입금했다. 이를 매도했을 경우 약 114만 달러 수익을 봤을 것으로 예상된다.
AI 분석
HYPE
138
111
0
02:41
레저메타, DAO 물량 순차 락업 해제…KODA 보관분은 유통 안 해
블록체인 메타버스 플랫폼 레저메타(LM)는 백서의 토큰 배분·분배 계획에 따라 DAO 배정 물량의 락업을 사전 일정대로 순차 해제할 예정이라고 밝혔다. 다만 코리아디지털에셋(Korea Digital Asset·KODA)에 현재 수탁 보관 중인 DAO 토큰 전량은 락업 해제 여부와 관계없이 외부 지갑으로 이전하거나 시장에 유통하지 않을 방침이다. 레저메타는 건전한 토큰 경제와 시장 안정성 유지를 위한 조치라고 설명했다.
AI 분석
LM
159
86
0
02:23
공정위 “두나무-네이버 기업결합 심의 결과 확정되지 않아”
공정거래위원회가 네이버파이낸셜과 두나무의 기업결합 심의 결과가 확정되지 않았다고 밝혔다. 앞서 한국경제TV는 공정위가 오는 18일 두 회사의 기업결합을 심사할 예정이라며, 이번 심사가 사실상 합병을 승인하는 단계라고 보도한 바 있다. 또한 공정위가 기업결합을 승인할 경우 두 회사가 내년 3월 합병 절차를 최종 마무리할 것이라고 전했다. 이에 대해 공정위는 “네이버파이낸셜과 두나무의 기업결합 건에 대한 심의 결과는 확정되지 않았다“며 보도에 유의해 달라고 당부했다.
AI 분석
이전 관련 속보
11.4
두나무-네이버 합병 초읽기…18일 기업결합 심사
141
134
0
02:13
앱토스, 기관 금융 인프라 확대 추진
앱토스(APT)가 블랙록, 프랭클린템플턴, 아베(AAVE), 불리시 등 주요 금융·암호화폐 기업의 생태계 참여를 바탕으로 종합 온체인 금융 플랫폼으로의 확장을 추진하고 있다고 크립토브리핑이 전했다. 앱토스는 스테이블코인, 토큰화 펀드, 대출, 거래, 결제 서비스를 하나의 네트워크에서 제공하는 것을 목표로 하고 있다. 특히 기관 투자자를 위한 금융 인프라를 핵심 성장 동력으로 내세우고 있다. 한편, 앱토스의 스테이블코인 시가총액은 2026년 11월 초 기준 약 7억7300만 달러로, 지난해 10월 최고치인 14억9000만 달러 대비 약 48.1% 감소했다.
AI 분석
APT
262
27
2
02:11
日 암호화폐 거래소 자이프, 사용자 이메일 주소 38만536개 유출
일본 암호화폐 거래소 자이프(Zaif)가 공식 웹사이트를 통해 사용자 이메일 주소 총 38만536개가 유출됐다고 4일 공지했다. 자이프는 "이메일 발송 서비스인 '아라라메시지' 운영사 아라라 주식회사로부터 당사가 이용하는 서버 환경에 등록된 고객 이메일 주소가 외부로 유출됐다는 보고를 받았다. 유출된 정보는 이메일 주소뿐이며, 이름 등 개인정보나 이메일 본문은 포함되지 않은 것으로 확인됐다. 다만 사용자의 이메일 주소를 악용한 피싱 사기 등에 주의해야 한다"고 밝혔다.
AI 분석
145
138
0
02:10
인도 당국 “AI 활용 해커, 암호화폐 거래소 등 공격 확대”
인도 국가 사이버보안 기관이 AI를 활용하는 해커 조직이 암호화폐 거래소와 금융기업을 대상으로 사이버 공격을 확대하며 지갑 개인키와 자금을 탈취하고 있다고 경고했다. 코인텔레그래프에 따르면 인도 컴퓨터침해사고대응팀(CERT-In)은 4일(현지시간) 발표한 보안 권고문에서 해당 공격 주체를 ‘크래프티 팰컨(CRAFTY FALCON)’으로 명명했다. 지난 10월 처음 포착해 경고했던 공격 캠페인에 대한 후속 발표로, 이번에는 암호화폐 거래소를 피해 대상에 명시하고 AI 기반 공격 도구 활용 정황도 구체적으로 공개했다. CERT-In은 “공격이 현재도 지속되고 있다. 앞선 보안 경고에 따라 대응 조치를 시행했던 비은행 금융회사와 핀테크 기업에서도 침해 사례가 추가로 보고되고 있다“고 설명했다.
AI 분석
146
132
0
펼쳐보기
02:09
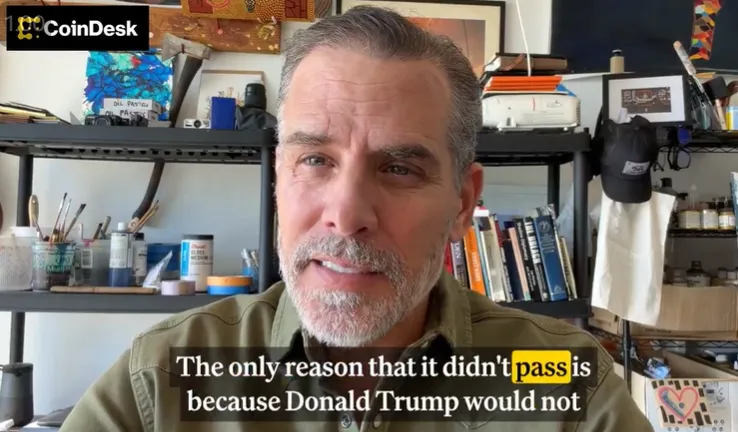
헌터 바이든 “클래리티법, 트럼프가 윤리 조항 동의 안 해서 통과 못 해”
조 바이든 전 미국 대통령의 차남 헌터 바이든이 “클래리티법(CLARITY)이 통과되지 못한 유일한 이유는 도널드 트럼프 미국 대통령이 윤리 조항에 동의하지 않았기 때문“이라고 코인데스크와의 인터뷰에서 말했다. 그는 “트럼프가 윤리 조항에 동의했다면 더 많은 수의 민주당 의원들이 동의했을 것이고, 미국 증권거래위원회(SEC)나 상품선물거래위원회(CFTC)가 지금보다 훨씬 더 많은 명확성을 제공할 수 있었을 것“이라고 강조했다.
AI 분석
255
58
4
02:01
빗썸, POL 입출금 일시 중단
빗썸이 11월 5일 19시 폴리곤에코시스템토큰(POL)의 네트워크 업그레이드 지원으로 입출금을 일시 중단한다고 공지했다.
AI 분석
POL
250
45
0
더보기
출석하고 보상 받아가세요!
연속 출석하면 보너스도 받을 수 있어요.
지금 보상 받기
 -0.2%

 -0.2%
