해당 속보가 없습니다.
코인니스
홈
속보
뉴스룸
마켓
라이브
커뮤니티
리워드존
페이백
더보기
이슈
1. "BTC, 지난주 현물 순매도 80%는 코인베이스서 발생"
2. 톰 리 “암호화폐 슈퍼사이클 온다…최근 급락은 일시적 충격"
3. 바이낸스 공동 CEO “한 달간 $1억 손실...현물은 두렵지 않아”
4. 크립토 '공포·탐욕 지수' 13…극단적 공포 지속
5. 스트래티지·스트라이브 CEO 비트코인 추가 매수 암시
실시간 주요 뉴스
오늘 12:30 기준
1
"BTC, 지난주 현물 순매도 80%는 코인베이스서 발생"
2
톰 리 “암호화폐 슈퍼사이클 온다…최근 급락은 일시적 충격"
3
바이낸스 공동 CEO “한 달간 $1억 손실...현물은 두렵지 않아”
4
크립토 '공포·탐욕 지수' 13…극단적 공포 지속
5
스트래티지·스트라이브 CEO 비트코인 추가 매수 암시
로그인
속보
코인 속보
경제 속보
New
기사제보
지금 꼭 봐야할 속보
"BTC, 지난주 현물 순매도 80%는 코인베이스서 발생"
-2.8%
52분 전
웨스턴유니언, 솔라나 기반 연동으로 180개국 현금화 지원
-3.8%
1시간 전
"BTC 이번 주말 하락, 전형적인 스탑로스 헌팅 움직임"
-2.8%
57분 전
인기 속보
인용글 많은
반응 많은
1
톰 리 “암호화폐 슈퍼사이클 온다…최근 급락은 일시적 충격"
∙
13시간 전
2
자오창펑, 암호화폐 가격 하락 원인 6가지 정리
∙
13시간 전
3
BTC $64,000 하회
∙
16분 전
4
크립토 '공포·탐욕 지수' 13…극단적 공포 지속
∙
12시간 전
키워드로 보는 이슈
#라이터 해킹 의혹
라이터, 출금 중단
1시간 전
1
/
3
관심 코인
많이 언급된 코인
거래 많은 코인
스마트 알람 숨기기
코인
기간
오늘, 2026년 11월 16일 월요일
12:23
"'AI 관련주 급락→암호화폐 자금 유입' 논리 틀렸다...동반 하락"
AI 관련주 급락 시 암호화폐로 자금이 유입될 것이란 기대와 달리 비트코인도 동반 하락했다고 코인데스크가 진단했다. 비트겟 월렛 리서치 총괄 레이시 장(Lacie Zhang)은 "AI 주식과 비트코인이 모두 유동성에 민감한 고위험 자산으로 동일 포트폴리오에 편입된 경우가 많아, 변동성 확대 시 기관이 위험 노출을 줄이고 현금을 확보하려 동반 매도에 나선다"고 분석했다. 반면 레드스톤(RedStone) 최고운영책임자(COO) 마르친 카즈미에르차크(Marcin Kazmierczak)는 "(암호화폐 시장 하락 중) 실물자산(RWA) 토큰 시장 규모는 30일간 1.7% 감소하는 데 그쳤다"고 반박했다. 매체는 "최근 BTC 현물 ETF 순유출과 미국 현물 수요 부진, 대규모 강제청산 등도 하락을 부추겼다"고 부연했다.
AI 분석
BTC
35
71
0
12:16
코인베이스, 브로드리지와 주식 토큰 보유자 권리 표준 공동 개발
코인베이스가 브로드리지와 주식 토큰 보유자에 주주 소통 및 의결권 행사 등을 전달하는 체계인 온체인 권리 표준(Onchain Rights Standard)을 공개했다. 마련된 표준은 발행사·수탁기관·지갑 제공업체와 블록체인 개발자가 채택할 수 있는 공공재 표준으로 설계됐다. 양사는 향후 온체인 위임장 투표 기능까지 지원 범위를 확대할 예정이다.
AI 분석
87
31
0
12:13
BTC $64,000 하회
코인니스 마켓 모니터링에 따르면 BTC가 64,000 달러를 하회했다. 바이낸스 USDT 마켓 기준 BTC는 63,993.01달러에 거래되고 있다.
59
92
14
12:08
카자흐스탄, 내년 국채 토큰 발행 계획
카자흐스탄이 내년 1분기 국채 토큰을 발행할 계획이라고 코인데스크가 공식 X를 통해 전했다. 코인데스크는 "이번 계획 추진은 솔라나(SOL) 기반 카자흐스탄거래소(KASE)에서 2230만 달러 규모 토큰화 중앙은행 채권 배치가 성공적으로 이뤄진 데 따른 것"이라고 설명했다.
AI 분석
SOL
100
35
1
12:08
캐나다 3대 공적 연기금 PSP 인베스트먼트, 스트래티지 주식 1.53억 달러 신규 매수
운용자산 3,200억 달러 규모의 캐나다 정부 산하 연기금 투자기관 PSP 인베스트먼트(PSP Investments)가 비트코인 재무 전략 기업 스트래티지(Strategy·티커 MSTR)의 주식을 처음으로 편입했다. 16일(현지시간) 공시에 따르면 캐나다 3대 공적 연기금 운용사인 PSP 인베스트먼트는 직전 분기 말 기준 스트래티지 주식 101만 주를 신규 취득해 보유하고 있다. 분기 말 종가 기준 해당 지분의 평가 가치는 1억 5,370만 달러(약 2,120억 원) 규모다
AI 분석
BTC
119
15
0
11:38
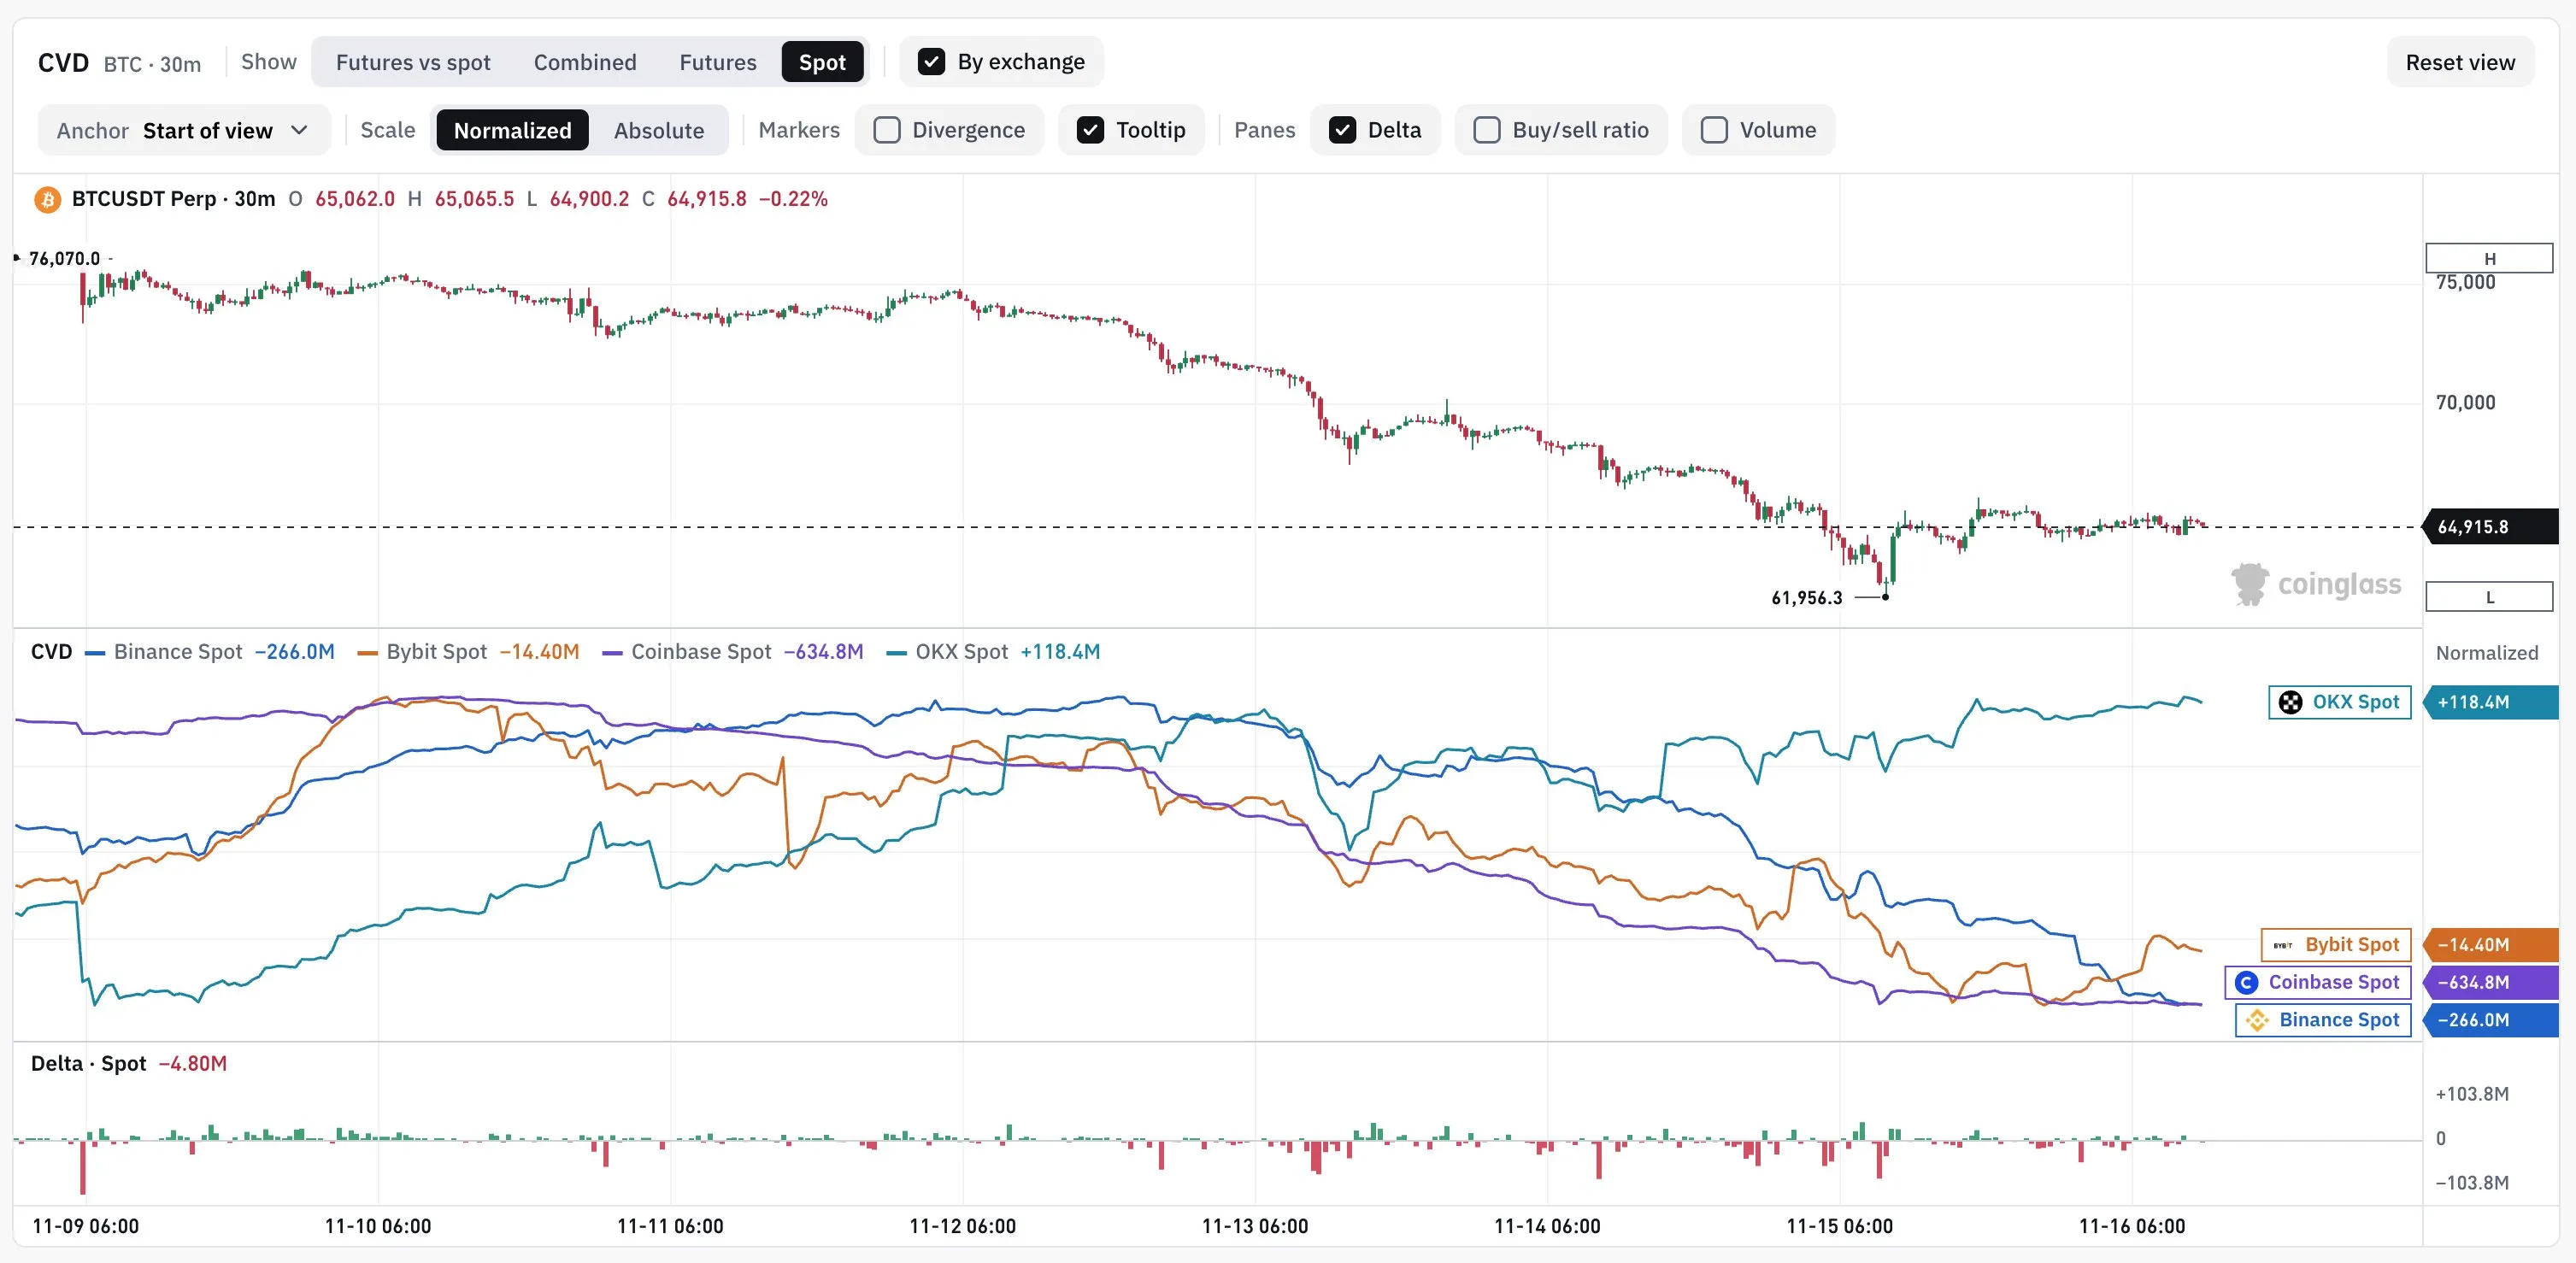
"BTC, 지난주 현물 순매도 80%는 코인베이스서 발생"
지난주 비트코인 전체 현물 순매도의 80%인 6억3400만 달러가 코인베이스에서 나왔으며, 미국 기관이나 현물 ETF 관련 자금이 매도세를 주도한 것으로 보인다고 DWF랩스가 분석했다. DWF랩스는 최근 보고서에서 "바이낸스 현물 시장은 금요일부터 순매도세로 돌아서 최종적으로 2억6500만 달러 수준 매도세를 보였고, OKX는 유일한 현물 순매수가 나타난 거래소로 1억1800만 달러를 순매수했다. BTC의 다음 지지 구간은 지난 여름 저점인 5만8000~6만2000 달러로 보이며, 이번 하락을 소화하기 전까진 높은 변동성과 가격 등락이 이어질 것"이라고 전망했다.
AI 분석
BTC
180
257
9
11:32
"BTC 이번 주말 하락, 전형적인 스탑로스 헌팅 움직임"
이번 주말 간 비트코인 하락은 전형적인 스탑로스 헌팅 양상이었다고 10x리서치가 분석했다. 10x리서치는 "BTC는 8월 상승세가 시작된 구간 근처에서 마지막 손절매가 나올 때까지 하락을 이어갔다. 8월 이후 손절매를 설정해 진입한 포지션 대부분이 현재 정리됐다"며 "이같은 움직임은 전문 투자자들이 부재 중인 주말에 발생하며, 이 때 이 전문 투자자들은 담보금 보충을 위한 법정화폐를 입금하기 어렵다"고 설명했다. 이어 "BTC는 6만2000 달러 구간에서 지지선을 확보하고 있으며, 지난 10월 고점을 높인 뒤 저점을 높인 이번 움직임은 이례적"이라고 덧붙였다.
AI 분석
BTC
84
94
1
11:30
업비트·빗썸·코인원, LIT 유의 촉구
업비트, 빗썸, 코인원이 라이터(LIT)의 보안 사고 발생 정황을 확인했다며 유의를 촉구한다고 공지했다.
AI 분석
LIT
71
96
1
11:19
"라이터 마켓 메이커 해커, 하이퍼리퀴드에 탈취금 입금...XMR 매수 중"
라이터(LIT) 내 마켓 메이커 해킹으로 1550만 달러 상당 암호화폐를 탈취한 주소(0xb3ff로 시작)가 탈취금을 하이퍼리퀴드(HYPE)에 입금해 모네로(XMR)를 매수하고 있다고 룩온체인이 전했다. 모네로는 프라이버시 특화 암호화폐로 해킹 후 자금 세탁 등에 이용되기도 한다.
AI 분석
127
45
0
11:19
웨스턴유니언, 솔라나 기반 연동으로 180개국 현금화 지원
레이어1 블록체인 솔라나(SOL)에 따르면, 웨스턴유니언(Western Union)은 솔라나 기반 DAN과 USDPT를 통해 한 번의 연동으로 180개국 40만 개 지점에서 130개 통화로 현금화할 수 있는 서비스를 제공한다.
AI 분석
SOL
107
73
3
11:12
하이퍼리퀴드 고래, BTC 숏 포지션 1,000 BTC로 4배 확대
탈중앙화 파생상품 거래소 하이퍼리퀴드(Hyperliquid)에서 활동하는 대형 트레이더 '아길라트레이드(AguilaTrades)'가 비트코인 하락 베팅 규모를 1,000 BTC(약 6,475만 달러)까지 늘렸다. 해당 트레이더는 252 BTC 규모의 숏(매도) 포지션을 구축한 데 이어, 진입 평균가 64,753달러 선에서 물량을 약 4배로 확대했다. goekd 트레이더는 최근 하이퍼리퀴드 내 연속 레버리지 거래를 통해 원금 61만 달러를 651만 달러로 불린 바 있다.
AI 분석
BTC
57
122
1
11:10
업비트·빗썸, LIT 입출금 일시 중단
업비트, 빗썸이 라이터(LIT)의 보안 사고 발생 정황에 따라 입출금을 일시 중단한다고 공지했다.
AI 분석
LIT
80
91
0
11:06
라이터 "외부 제3자 보안 침해로 출금 및 유동성 풀 생성 일시 중단" 발표
해킹 공격 의혹을 받은 라이터가 공식 계정을 통해 "당사는 외부 제3자 한 곳의 보안 침해(계정·시스템 탈취)와 연관된 것으로 보이는 보안 사고에 대해 현재 적극적으로 조사를 진행하고 있다"며 " 예방적 조치의 일환으로, 사고 경위를 규명하고 전체 피해 규모를 평가하는 동안 모든 출금 및 유동성 풀(Pool) 생성 기능을 일시 중단했다"고 밝혔다.
AI 분석
LIT
81
96
0
11:05
"라이터 해킹 공격 아닌 마켓 메이커 대상 공격 추정"
라이터(LIT) 해킹 의혹은 사실이 아닐 가능성이 높으며, 암호화폐 마켓 메이커 아브락사스 캐피털(Abraxas Capital)의 유출된 API 키를 노린 공격으로 추정된다고 주머뉴스가 전했다.
AI 분석
LIT
132
46
0
10:59
싱가포르·독일 중앙은행, 기관용 CBDC로 국경 간 외환 동시결제 실증 완료
싱가포르 통화청(MAS)과 독일 연방은행(분데스방크)이 기관용 중앙은행 디지털화폐(CBDC)를 활용해 유로화와 싱가포르 달러 간 국경 간 외환(FX) 결제 테스트를 성공적으로 마쳤다. 16일(현지시간) MAS 발표에 따르면, 양국 중앙은행은 공동 연구 프로젝트 '심볼론(Simbolon)'을 통해 각자의 독립된 디지털 자산 테스트 환경에서 동시결제(PvP) 메커니즘을 검증했다. 특히 영지식증명(ZKP) 기술을 도입해 양국 중앙은행의 분산원장을 물리적으로 통합하지 않고도 상대 통화의 지급 조건 충족 여부를 실시간으로 확인하는 데 성공했다. 이번 실증은 지난해 11월 체결된 양국 간 토큰화 및 국경 간 결제 협력 양해각서(MOU)의 첫 번째 성과다.
AI 분석
141
40
0
10:59
라이터, 출금 중단
앞서 익스플로잇(해킹) 의혹이 제기됐던 라이터(LIT)가 출금을 중단했다. 라이터에는 현재 약 1500만 달러 규모 익스플로잇이 발생한 것으로 추정되고 있다. 커뮤니티 일각에서는 해킹이 라이터 측 결함 때문이 아닌 개인 지갑 관리 문제일 가능성이 있다는 추측도 제기된 상태다.
AI 분석
LIT
이전 관련 속보
11.16
분석업체 "라이터서 익스플로잇 발생" 의혹 제기...LIT 급락
135
43
0
10:52
머니그램·솔플레어, 솔라나 지갑 현금 인출 지원…170개국 대상
레이어1 블록체인 솔라나(SOL)에 따르면, 머니그램(MoneyGram)과 솔플레어(Solflare)가 솔라나 지갑을 통한 현금 인출을 지원한다. 현금 인출은 지원 대상 170개국에서 가능하다.
AI 분석
SOL
117
70
0
10:42
비트와이즈 CIO "BTC, 향후 5~10년 리스크 대비 기대 수익률 가장 뛰어난 자산 전망"
가상자산 운용사 비트와이즈(Bitwise)의 매트 호건 최고투자책임자(CIO)가 최근 가상자산 시장의 변동성과 불확실성에도 불구하고 비트코인의 중장기 투자 매력도를 높게 평가했다. 16일(현지시간) 영국 런던에서 열린 '솔라나 브레이크포인트 2026(Solana Breakpoint 2026)' 현장 라이브 방송에 출연한 호건 CIO는 최근 비트코인 시장의 불확실성에 대한 질문을 받고, 향후 5년에서 10년 관점에서 시장 내 위험 대비 기대수익률(위험 조정 수익률)이 가장 우수한 자산군이라고 진단했다.
AI 분석
BTC
152
44
3
10:36
리플 매집 기업 에버노스, XRP 손상차손 2.71억 달러 공시… 장부가액 3.4억 달러로 축소
리플(Ripple)의 투자를 받은 나스닥 상장 디지털 자산 재무 전략(트레저리) 기업 에버노스 홀딩스(티커: XRPN)가 올해 1~3분기 누적 기준 2억 7,104만 달러(약 3,740억 원)의 XRP 손상차손을 기록했다. 13일(현지시간) 미국 증권거래위원회(SEC) 공시에 따르면 에버노스는 9월 말 기준 약 3억 4,628만 XRP를 보유하고 있다. 최초 취득 원가는 8억 4,660만 달러였으나, 연초 이후 XRP 가격이 48% 넘게 하락하며 장부가액은 3억 4,190만 달러 수준으로 줄었다. 다만 상환 가능 투자자 선수금에서 발생한 2억 4,030만 달러 규모의 비현금성 이익이 손실을 상쇄하며, 같은 기간 실제 순손실은 3,290만 달러로 집계됐다.
AI 분석
XRP
95
102
0
10:33
분석업체 "라이터서 익스플로잇 발생" 의혹 제기...LIT 급락
블록체인 분석업체 MLM온체인이 "라이터(LIT)에서 익스플로잇이 발생한 것으로 보인다. 100% 확실하진 않다"고 텔레그램 채널을 통해 전했다. 해당 소식 이후 LIT는 바이낸스 USDT 무기한 선물 마켓 기준 20% 넘게 급락, 현재는 2.35 달러 근처에서 거래되고 있다.
AI 분석
LIT
84
102
2
10:30
독일 하원, 출처 불분명 암호화폐 압류 허용 법안 통과
독일 연방하원(Bundestag)이 범죄 수사가 개시되지 않은 상태에서도 출처가 불분명한 10만 유로(11만1000 달러) 초과 암호화폐 등 주요 자산을 세관이 최대 180일간 압류할 수 있도록 하는 관세금융정의법(Zollfinanzgerechtigkeitsgesetz)을 통과시켰다. 디크립트에 따르면 하원은 암호화폐 보유자의 취득 소명 의무 강화와 불법 자금 차단 등을 목표로 하며, 상원(Bundesrat) 승인을 앞두고 있다.
AI 분석
96
93
1
10:28
일본 3대 메가뱅크, 내년 3월까지 엔화 스테이블코인 상업 실거래 개시 추진
일본 3대 메가뱅크인 미쓰이스미토모은행(SMBC), 미쓰비시UFJ은행(MUFG), 미즈호은행이 2027년 3월(일본 2026 회계연도 말)까지 엔화 연동 스테이블코인의 상업적 실거래 개시를 추진한다. 16일 하세베 토모야 SMBC 글로벌 디지털·혁신 총괄은 싱가포르 원탁회의에서 통화 경쟁이 소프트웨어 경쟁으로 전환되고 있다고 밝혔다. 세 은행은 지난 6월 공동 발행 거버넌스 위원회를 출범했으며, 7월에는 일본 자금결제법 기준에 맞춰 발행·전송·상환 전 과정을 검증하는 개념증명(PoC)을 마쳤다. 해당 토큰은 은행 고유 자산과 법적으로 분리된 신탁 구조의 준비금을 기반으로 1토큰당 1엔 가치를 유지하며, 주로 기업의 국경 간(크로스보더) 무역 결제 및 다국적 기업 내부 자금 정산에 활용된다.
AI 분석
113
78
1
10:22
솔라나, 메인넷 베타 종료 및 정식 메인넷으로 명칭 전환
솔라나(Solana) 네트워크가 출범 이후 유지해 온 '메인넷 베타' 명칭을 종료하고 정식 메인넷 체제로 전환하며 공통 프로토콜 버전 '솔라나 1.0'을 도입했다. 솔라나 재단은 안자(Anza), 파이어댄서(Firedancer) 팀과의 협력을 통해 네트워크 명칭을 정식 메인넷으로 단순화하고 단일 프로토콜 버전 체계를 확립했다고 발표했다. 기존 사용자의 자산, 계정, 거래 내역 및 디앱(dApp) 환경에는 변동이 없다. 이번 전환은 합의 알고리즘 개선 업그레이드인 '알펜글로우(Alpenglow)' 활성화를 통해 약 150ms 수준의 트랜잭션 최종성을 확보하고, 독립 검증인 클라이언트 파이어댄서 가동으로 클라이언트 다양성과 네트워크 안정성을 강화한 기술적 진전을 반영한 조치다. 앞으로 아가베와 파이어댄서 등 각기 다른 코드베이스와 버전 체계를 가진 다중 클라이언트는 공통된 프로토콜 버전을 기준으로 네트워크 업그레이드를 동기화하게 된다. 재단 측은 향후 개발자 문서와 익스플로러 등 생태계 전반에 정식 메인넷 표기를 순차 적용할 계획이다.
AI 분석
SOL
163
45
1
10:17
리얼체인게임즈, 스테이킹 지분 동기화 결함으로 약 2만 달러 규모 해킹 피해
블록체인 보안 기업 슬로우미스트(SlowMist)가 리얼체인게임즈(RealChainGames) 스테이킹 컨트랙트에서 발생한 취약점 악용 공격을 포착해 경고했다. 16일 슬로우미스트 위협 인텔리전스 보고서에 따르면, 이번 공격으로 약 2만 달러(약 2,760만 원) 상당의 피해가 발생했다. 사고의 근본 원인은 스테이킹 지분(Share)을 다른 주소로 전송할 때 보상 정산 기준점인 '보상 체크포인트(Reward Checkpoint)'가 정상적으로 동기화되지 않는 스마트 컨트랙트 설계 결함에 있었다. 공격자는 신규 생성한 수신용 컨트랙트로 스테이킹 지분을 이전한 뒤, restake() 함수를 호출해 이미 정산되어야 할 과거 누적 보상을 중복 청구하는 방식을 사용했다. 해당 과정을 360회 반복 실행한 결과, 초기 1,000 CHAIN 규모였던 스테이킹 지분은 3,600만 개 이상으로 불어났다. 공격자는 부풀려진 지분을 정상 출금 프로토콜을 통해 현금화하며 유동성을 유출한 것으로 분석됐다.
AI 분석
65
127
0
10:11
마이클 세일러 "50년간 BTC 가격 상승 안해도 배당금 지급 유지 가능"
마이클 세일러 스트래티지(Strategy) 의장이 자사 금융 상품인 STRC의 배당 지급 여력과 재무 건전성을 강조했다. 세일러 의장은 공식 발언을 통해 STRC가 47년 동안 배당을 감당할 수 있는 규모의 비트코인 자산을 뒷받침으로 확보하고 있다고 밝혔다. 이어 향후 50년간 비트코인 가격 상승률이 연 0%에 머무르더라도 배당금 지급 재원을 충분히 유지할 수 있다고 설명했다.
AI 분석
BTC
171
53
10
더보기
출석하고 보상 받아가세요!
연속 출석하면 보너스도 받을 수 있어요.
지금 보상 받기
 -2.8%

 -2.8%